KAIに会おう:監査ログに応答するAIエージェント
コンプライアンスやセキュリティ部門は、「誰が何にアクセスしたのか」「どのポリシーが発動したのか」「誰が外部に共有したのか」といった同じ質問に何度も答えなければなりません。これらの回答には手作業によるレポート作成やアナリストの時間が必要です。同時に、ビジネス部門はAIを技術スタックに導入しようとしていますが、リスク管理を担うチームは監査できないAIツールを承認できません。Gartnerは、2026年末までにエンタープライズアプリケーションの40%にタスク特化型AIエージェントが組み込まれると予測しています。
KAIは、データガバナンスを担う人のためにKiteworksに組み込まれたAIエージェントです。平易な言葉で質問すれば、自社のアクティビティや監査ログ、ユーザー、ファイル、フォルダー、リスクポリシーから情報を抽出し、KAIが参照した内容もすべて表示されます。KAIにリスクポリシーのドラフト作成を依頼し、その内容をレビューして自分で適用することも可能です。KAIはデータを一切変更しません。自社のAWS Bedrockアカウントを通じて自社のClaudeモデル上で動作し、新たな権限モデルも不要です。
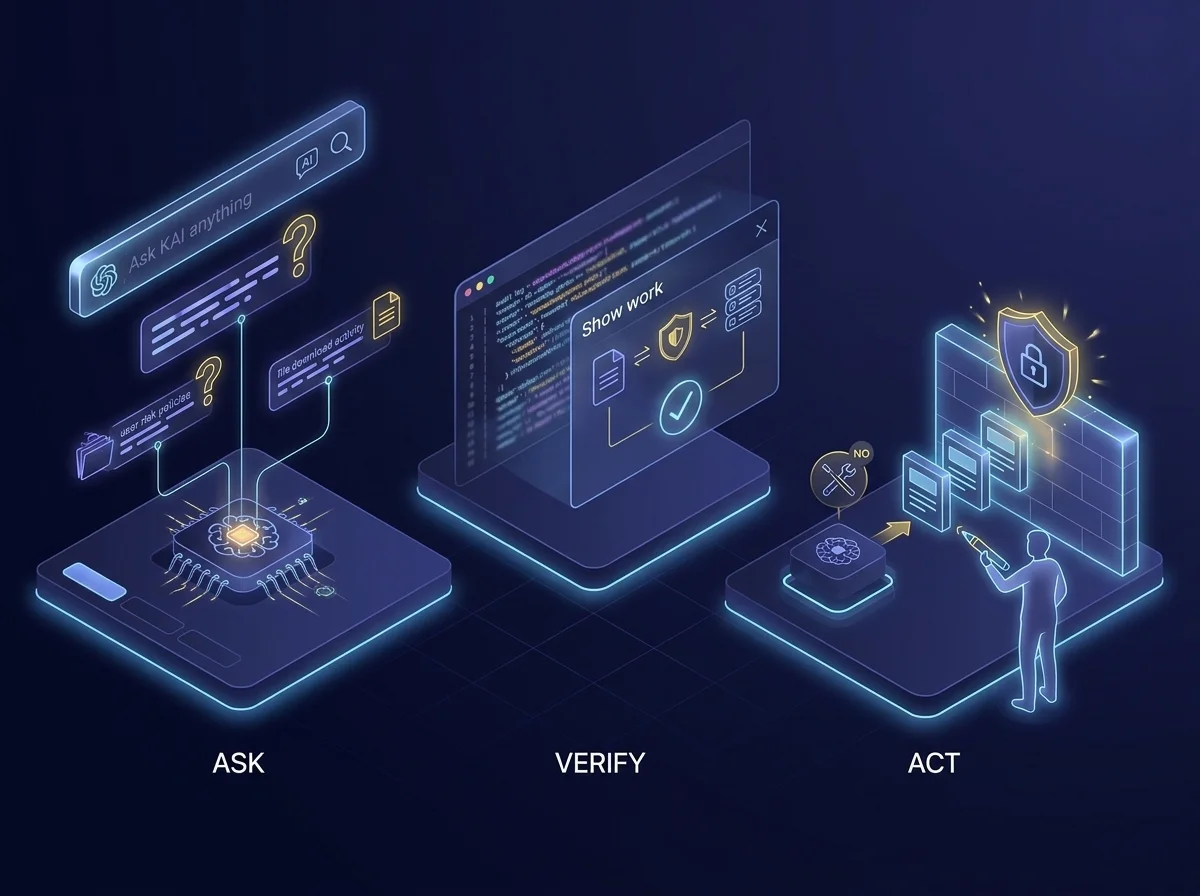
Ask. Verify. Act.
監査に関する質問のためにレポート作成プロジェクトは不要です。KAIはガバナンスセンター上部の「Ask KAI anything」ボックスに常駐しているため、新しいコンソールやツールを覚える必要はありません。
ASK: 平易な言葉で質問 ガバナンスセンターの「Ask KAI anything」ボックスを使ってください。たとえば、どのリスクポリシーがどのユーザーで発動したか、先週最も多くファイルをダウンロードしたのは誰か、などを尋ねてみましょう。
VERIFY: すべての照会を確認 「Show work」を開くと、KAIがあなた自身のアクティビティや監査ログに対して行ったすべての照会内容を確認できます。答えを鵜呑みにせず、自分で検証できます。
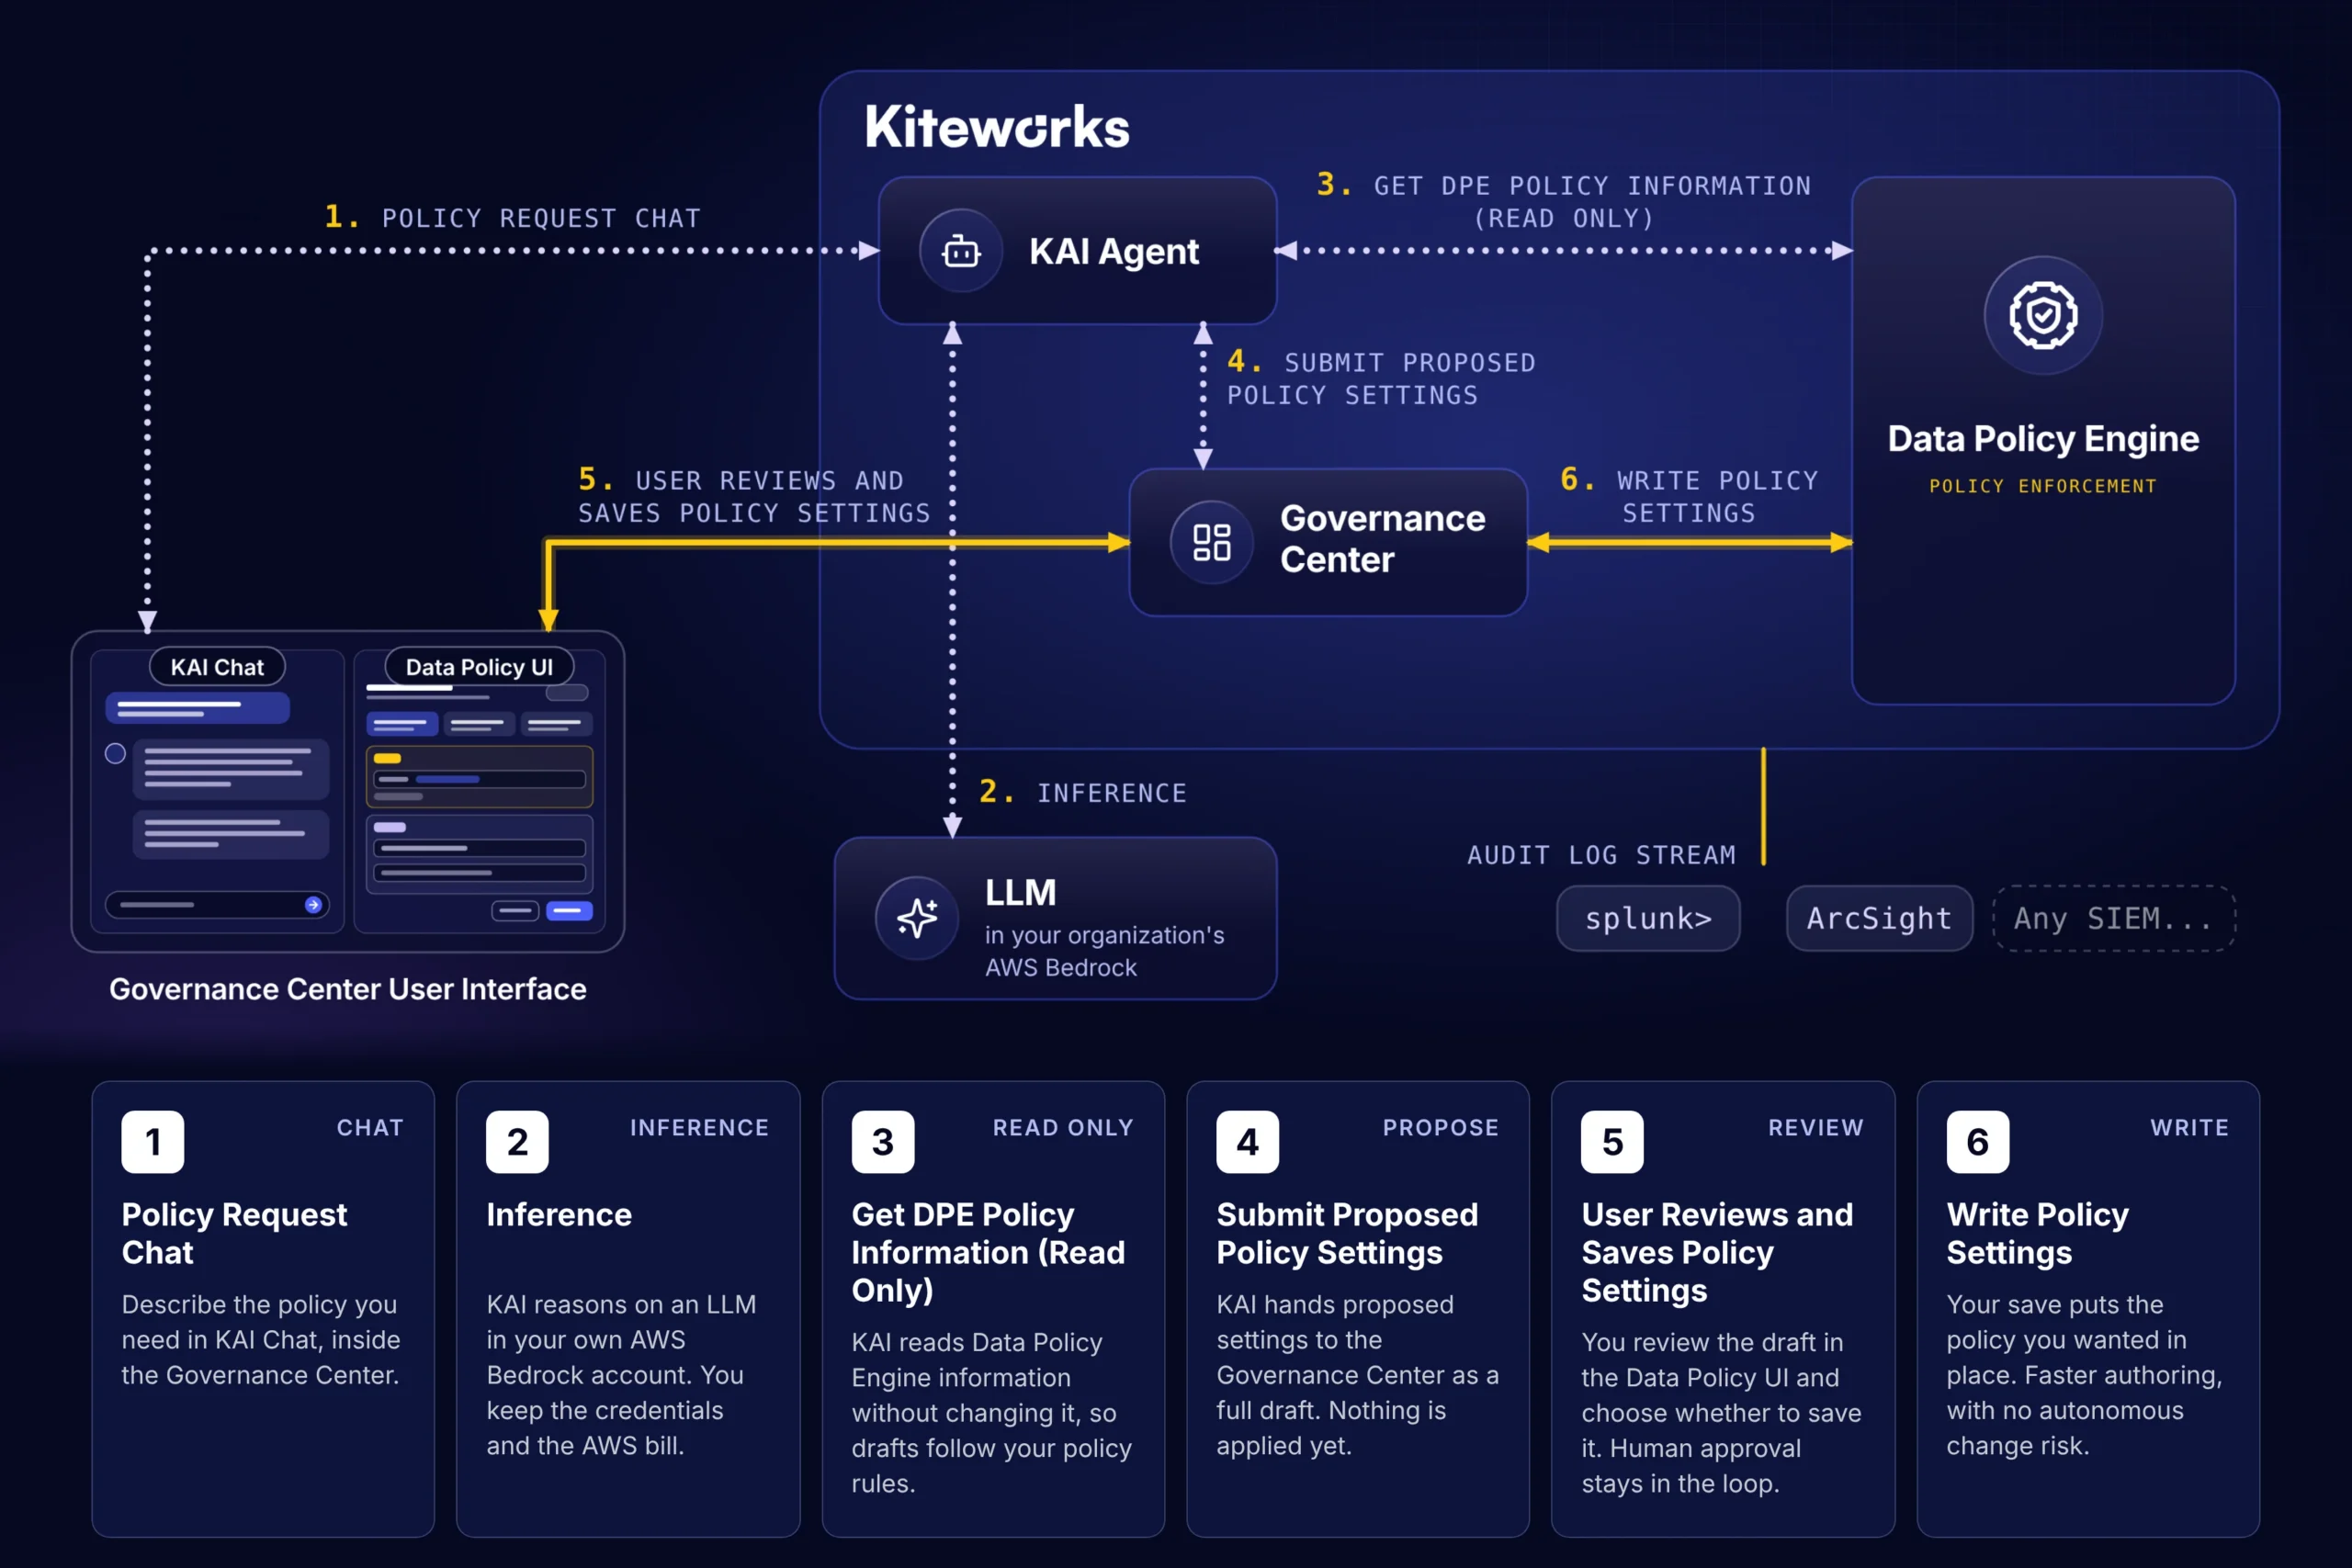
ACT: ポリシーを自分で適用 KAIにCUIの外部共有をブロックするポリシーのドラフト作成を依頼できます。KAIには書き込み権限はありません。人が内容を確認し、保存・有効化します。
監査ログを調査
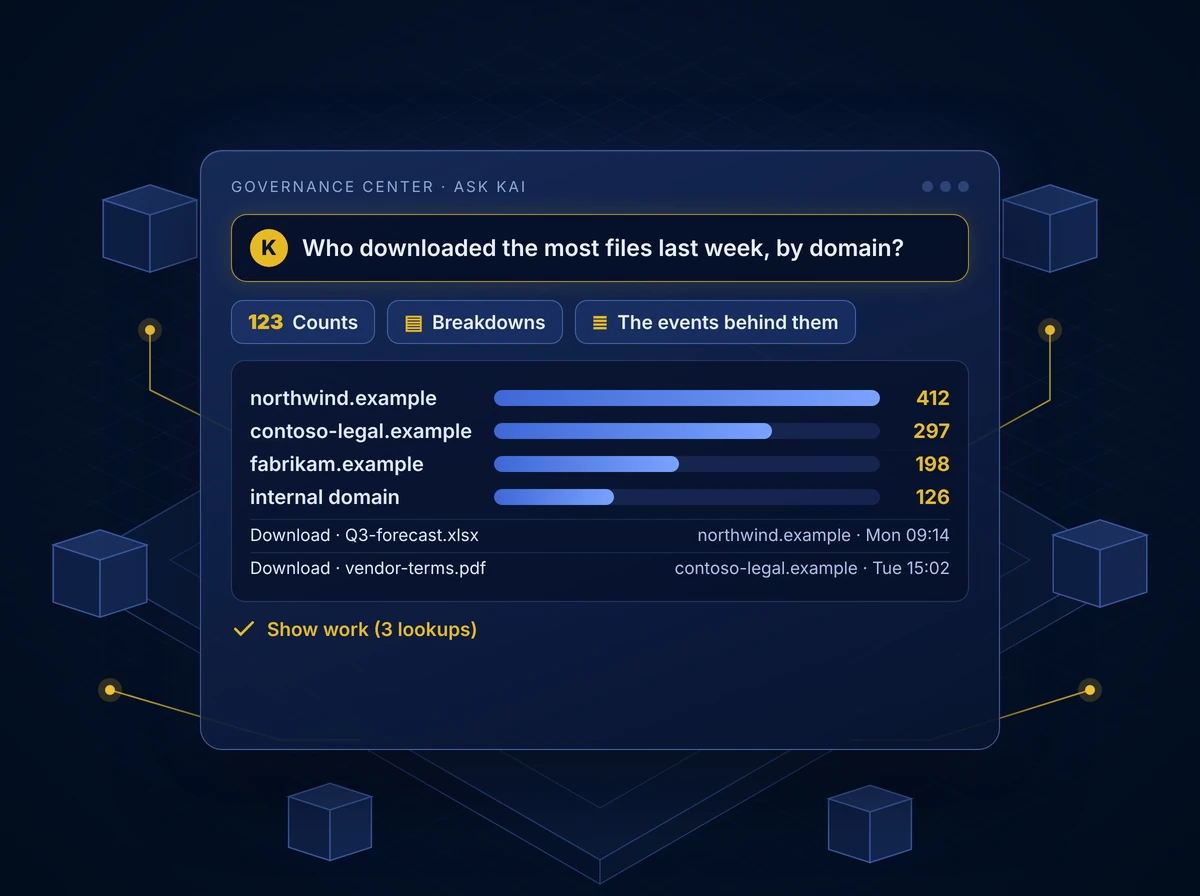
たとえば「先週最も多くファイルをダウンロードしたのは誰か」など、アクティビティに関する複雑な質問も、ドメインごとに尋ねることができます。KAIは件数、内訳、その根拠となる具体的なイベントを回答します。サーバーが集計処理を担うため、手作業で数える必要はありません。KAIは一致するすべてのイベントをグループ化し、1ページ分だけでなく全件を集計して回答します。初回の回答は約30秒で届きます。
- 件数:一致するイベント数をすでに集計済みで表示
- 内訳:同じ回答をドメイン、ユーザー、ポリシーごとに分割
- 根拠となる具体的なイベント:各数値の根拠となる個別の監査ログエントリ
- Show work:KAIが行ったすべての照会内容が「Show work」に一覧表示され、信頼ではなく検証が可能
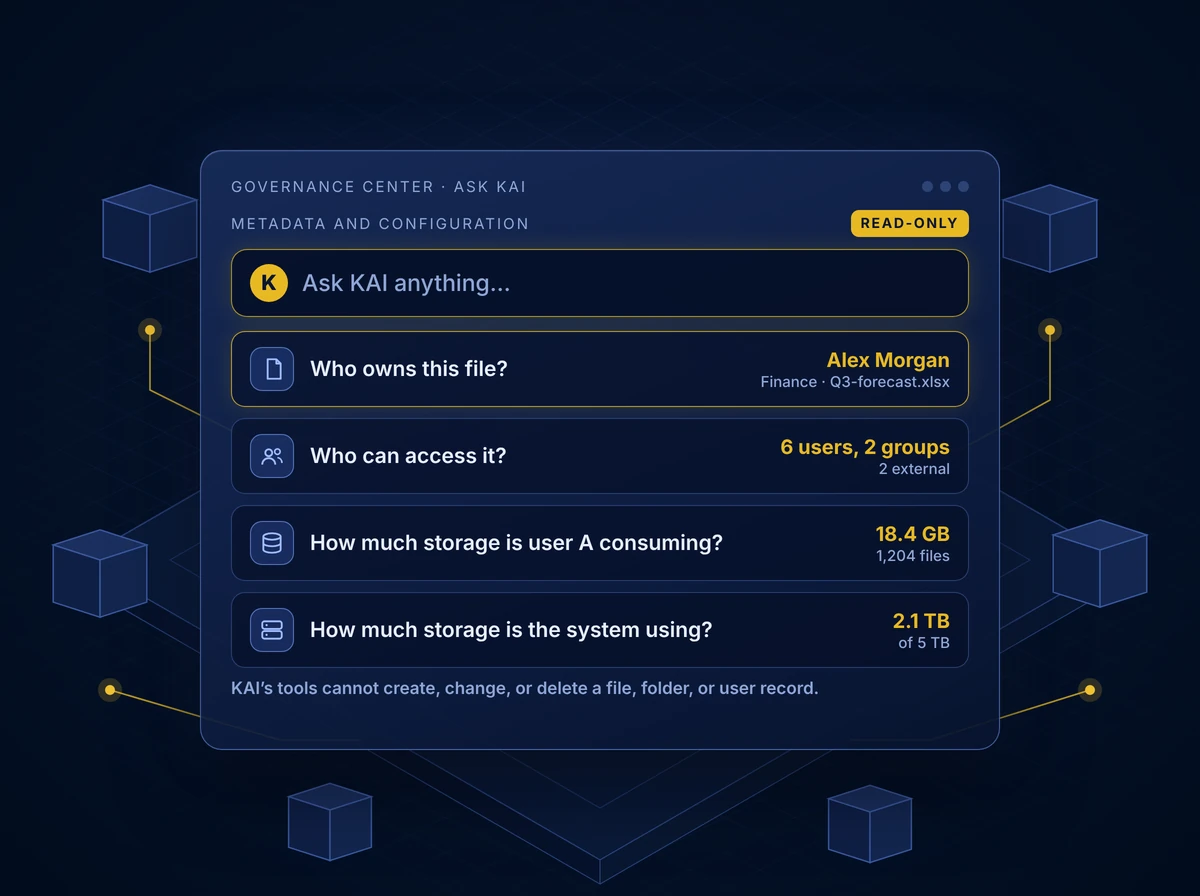
ファイル・フォルダー・人物に関する質問に回答
管理しているデータについて質問すると、システムのメタデータや設定情報から回答が得られます。ファイルの所有者やアクセス権、ユーザーやシステム全体のストレージ使用量なども、レポート依頼やアナリストの対応を待たずにすぐに確認できます。
たとえば、次のような質問が可能です:
- このファイルの所有者は誰ですか?
- 誰がアクセスできますか?
- ユーザーAのストレージ使用量は?
- システム全体のストレージ使用量は?
読み取り専用なので安心して利用できます。KAIのツールはファイル、フォルダー、ユーザー情報の作成・変更・削除はできません。
KAIを使ってポリシーをドラフト作成
必要なポリシーを平易な言葉で説明してください。KAIはあなたのモデルをもとに推論し、データポリシーエンジンの設定を変更せずに読み取り、ガバナンスセンターにドラフトを提示します。人が内容を確認・保存するまで、何も適用されません。
セキュリティチームが承認できるAIエージェント
読み取り専用は制約ではなく、特長です。GartnerはAIエージェントに対して適切なガバナンスを推奨しています。KAIはアドバイスレベルに位置づけられ、説明やドラフト作成を行い、最終判断は人が行います。
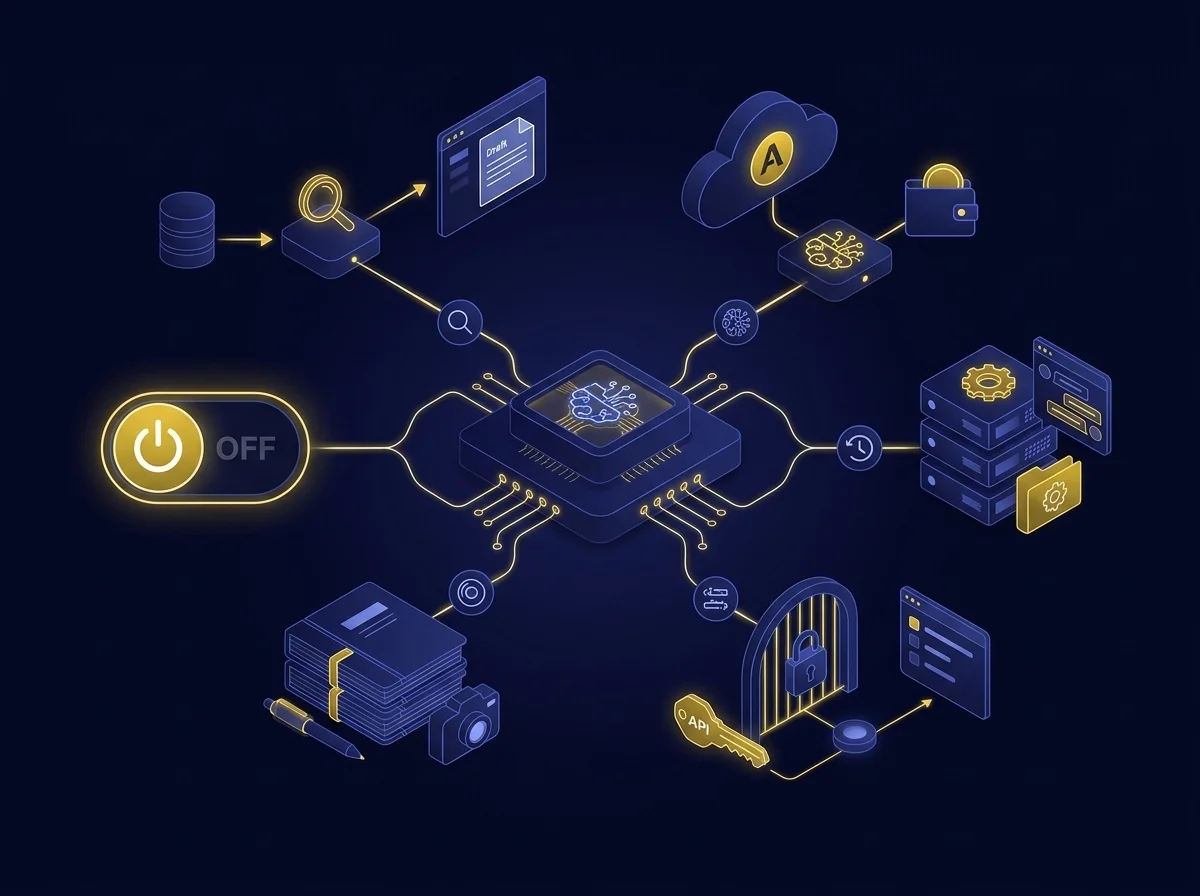
設計上の読み取り専用 KAIは説明とドラフト作成のみを行い、データを変更しません。
あなたのモデル・あなたのアカウント ClaudeをあなたのAWS Bedrockアカウントで稼働。認証情報はあなたが保持し、AWSへの支払いも直接行います。
履歴はアプライアンス内 会話履歴はKiteworksアプライアンス内に保存されます。
サインインした管理者権限 KAIはサインイン中の管理者としてKiteworks APIを利用します。バックドアや独立した権限モデルはありません。
規制対応の監査に最適:
- チャットへのアクセスはシステム管理者とコンプライアンス担当者に限定
- 認証情報は暗号化して保存、AI設定の変更はすべてKiteworks監査ログに記録
- KAIサービスログにはプロンプト、回答、ファイルデータ、名前、メールアドレスは一切保存されません
- 管理者はKAIをいつでも停止可能(削除せずに停止できます)
統合されたデータレイヤーで自社エージェントもKiteworksエージェントも活用
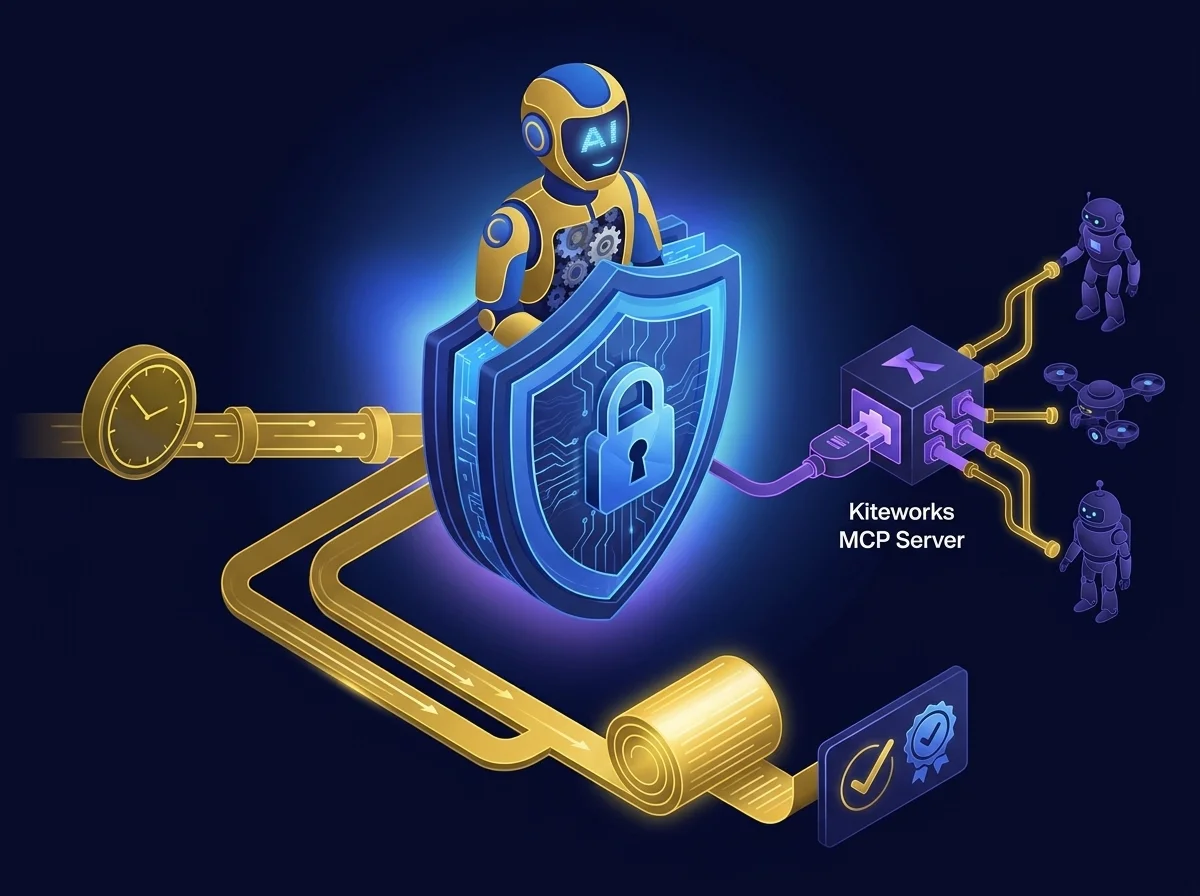
自社エージェントもKiteworksエージェントも。KAIはKiteworks Agentsワークフロー制御に組み込まれたエージェントであり、Kiteworks MCP Serverを使えば自社エージェントも連携できます。
ガバナンス向けKAI: Kiteworksに組み込まれたAIエージェントが、管理者やコンプライアンスチームの監査・リスク関連の質問に初日から対応します。
自社エージェント連携用Kiteworks MCP Server: 自社AIエージェントをKiteworksデータに接続可能。管理者がAPIスコープを選択し、移動・削除スコープは有効化しない限りオフのままです。
統一された権限モデルと監査ログ: どのエージェントが操作しても、Kiteworksの同じ権限・監査ログを通過します。
まずはKAIでガバナンスや知見を得て、チームが自社AIツールをKiteworksデータと連携させたい場合はKiteworks MCP Serverを追加してください。
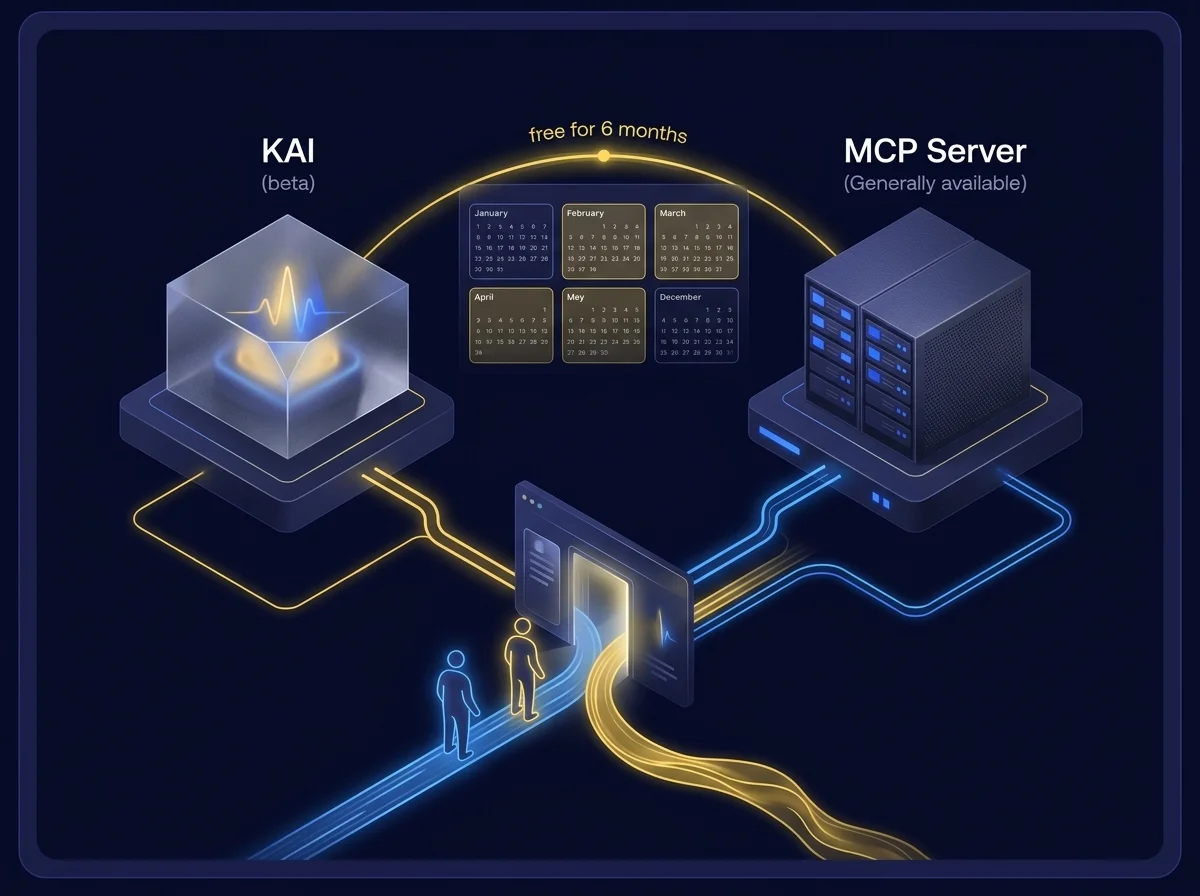
AIイノベーターに参加:KAIとMCP Serverが6カ月無料
AIイノベータープログラムに参加したお客様は、KAIとKiteworks MCP Serverを6カ月間無料でご利用いただけます。AIイノベーター参加フォームまたはKAI早期アクセスフォームからご参加ください。Kiteworks MCP Serverは一般提供中、KAIはベータ版です。
よくある質問
ガバナンスセンターで平易な言葉で質問し、「Show work」で全ての参照履歴を確認して回答を検証し、KAIは書き込み権限を持たないため、すべてのポリシー案は必ず人がレビュー・有効化します。
KAIは、ドメインごとのファイルダウンロードなどのアクティビティに関する質問に対し、件数、ユーザーやポリシー別の内訳、該当する具体的なイベントを提供します。サーバー側で集計処理を行うため、結果はあらかじめグループ化されて届きます。
いいえ、KAIは設計上読み取り専用です。ポリシー案の作成やメタデータに関する質問には対応しますが、データの変更は一切行いません。すべての変更は必ず人がレビューし、保存・有効化する必要があります。
KAIは、お客様のAWS Bedrockアカウント経由でClaude上で動作し、履歴はアプライアンス上に保存されます。チャットへのアクセスはシステム管理者およびコンプライアンス担当者に限定され、認証情報は暗号化され、すべての変更が記録されます。また、KAIはいつでも削除せずに無効化できます。