
Kiteworks AIガバナンス
AIエージェントのためのセキュアなデータガバナンス
AIエージェントはすでに企業の重要な業務に組み込まれ、医療情報、顧客情報、財務データ、機密文書などを扱っています。しかし、HIPAA、CMMC、PCI DSS、SEC、SOXなどの規制は、AIであっても例外を認めていません。人と同様に、アクセス制御、暗号化、監査ログによる記録が求められます。Kiteworks Compliant AIは、AIが利用するデータ層を直接コントロールすることで、すべてのエージェント操作を認証・ポリシー適用・暗号化・監査ログ記録の対象とし、監査やコンプライアンス対応に必要な証跡を提供します。
AIコンプライアンスの課題
AIコンプライアンスを十分に管理できているか不安ですか?現在のソリューションや戦略、手順に以下のような制約はありませんか?
これらの課題に心当たりがあれば、より優れたコンプライアントAIソリューションへのアップグレードを検討すべき時です。
Kiteworks Compliant AIソリューション
規制当局が管理するのはデータであり、モデルやエージェントではありません
監査人が現場に来たとき、どのAIモデルを使っているかは聞かれません。アクセスしたデータは何か、そのアクセスは正当に承認されていたか、暗号化されていたか、記録が残っているかを問われます。Kiteworksは、すべてのエージェント操作について、これら4つの質問に対し自動的かつリアルタイムで、すべてのワークフローにわたり回答できます。どのモデルを導入しても、コンプライアンス体制は変わりません。一貫性があり、監査前から証拠が整っているため、説明責任を果たせます。
AIエージェントが回避できないデータ層でのガバナンス
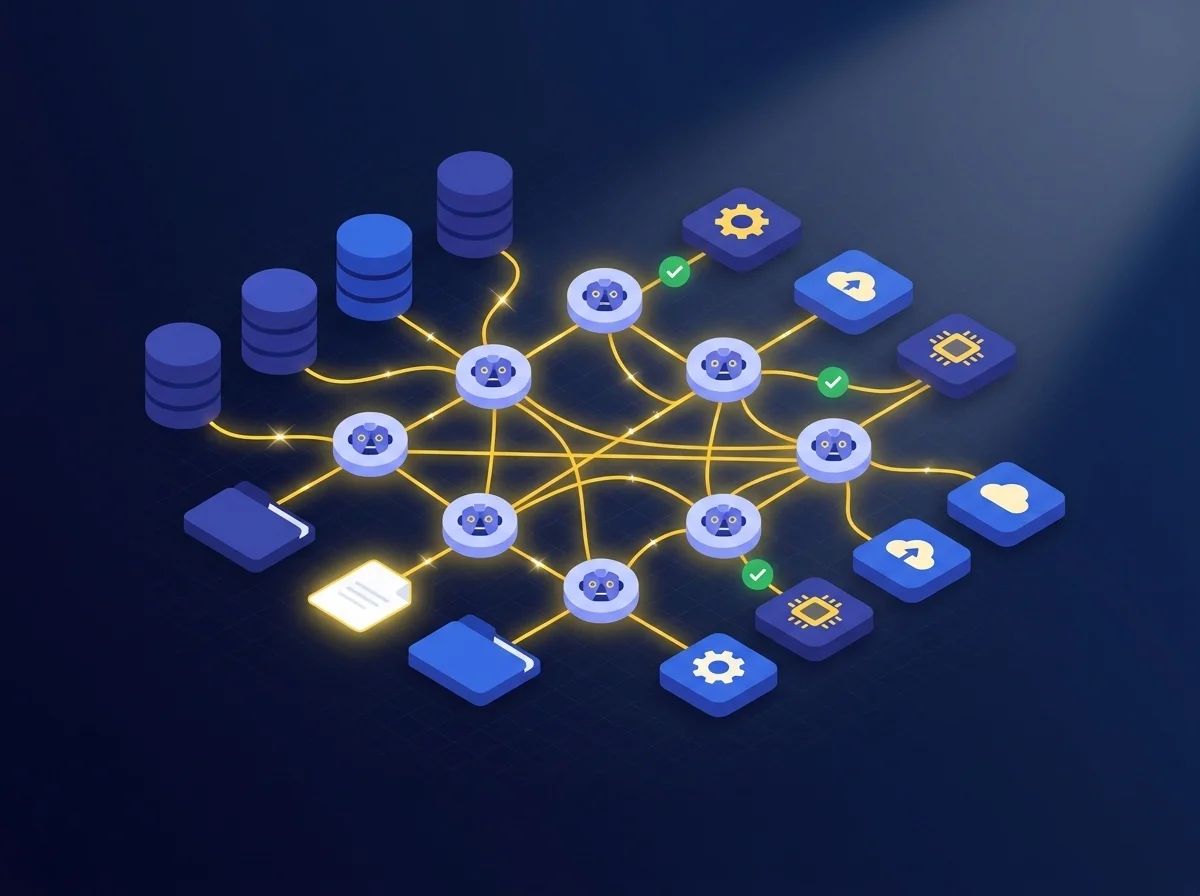
Kiteworksは、ガバナンスを実際に意味を持つデータ層で徹底します。すべてのAIエージェントリクエストは、データへアクセス・転送される前に、本人確認、属性ベースアクセス制御ポリシー評価、監査ログ記録を必ず経由します。どのモデルが動作しているか、どんなプロンプトや指示かは関係ありません。ポリシーを満たさないリクエストではデータは動きません。これこそ監査人が信頼できる唯一のコントロールであり、Kiteworksが実現する唯一の管理です。
アーキテクチャに組み込まれたガバナンス、後付けではなく
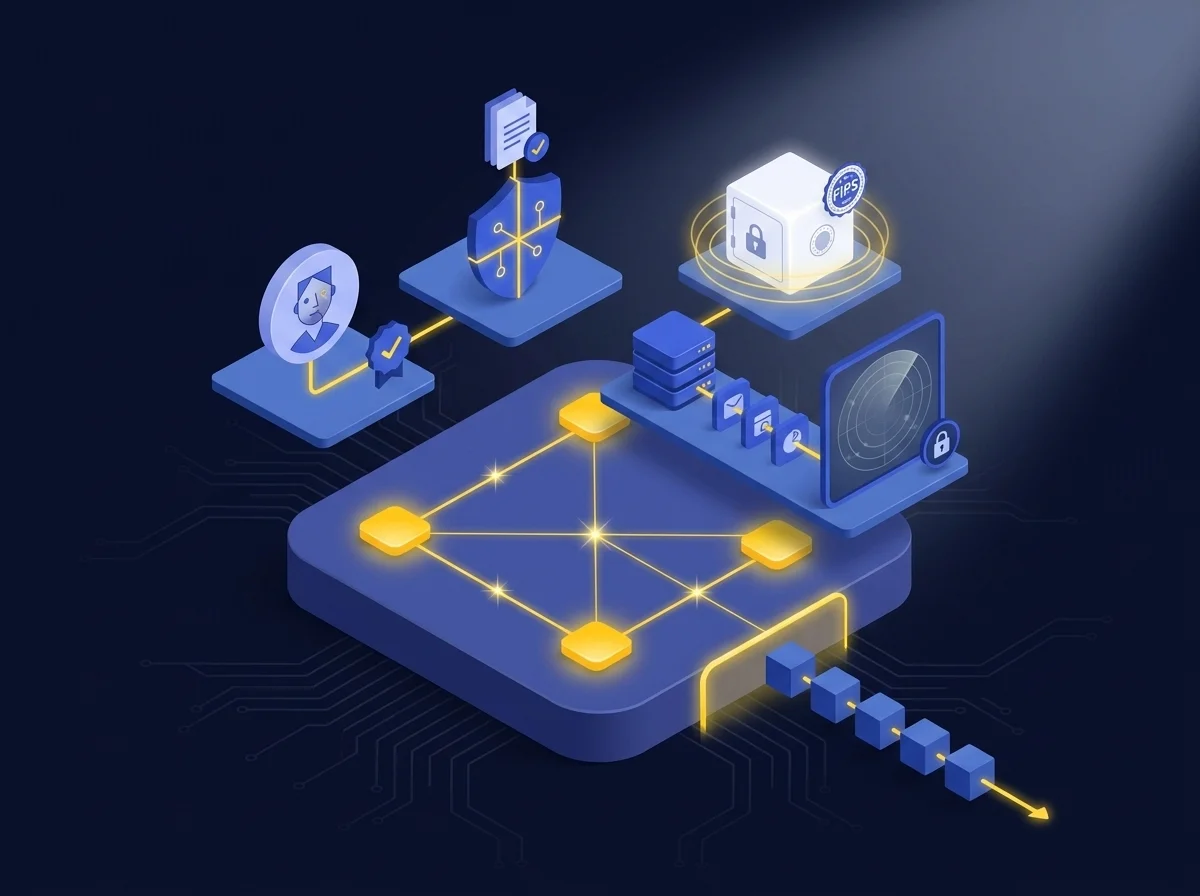
Kiteworks Compliant AIは、AIエージェントと規制対象データの間に位置し、すべての操作(読み取り・書き込み・移動・アクション)を、本人確認、ポリシー評価、FIPS 140-3 レベル1認証済み暗号化、監査ログ記録を経由させます。これにより、監査人からAIによる機密データアクセスの管理方法を問われても、調査を開始する必要はありません。すぐに証拠パッケージを提示できます。
すべてのエージェント操作に対する4つのガバナンス基盤
Kiteworksは、すべてのエージェントによるデータ操作に対し、例外なく自動で4つのコントロールを適用します。エージェントの本人確認と人間承認者との紐付け、操作単位での属性ベースアクセス制御ポリシー評価、FIPS 140-3認証済み暗号化によるデータの転送・保存時の保護、そしてすべての操作の改ざん検知付き監査ログをSIEMへ直接連携します。この4つの基盤により、AIによるデータ操作のコンプライアンスを証明可能にします。
規制データ運用のための専用ガバナンス支援機能
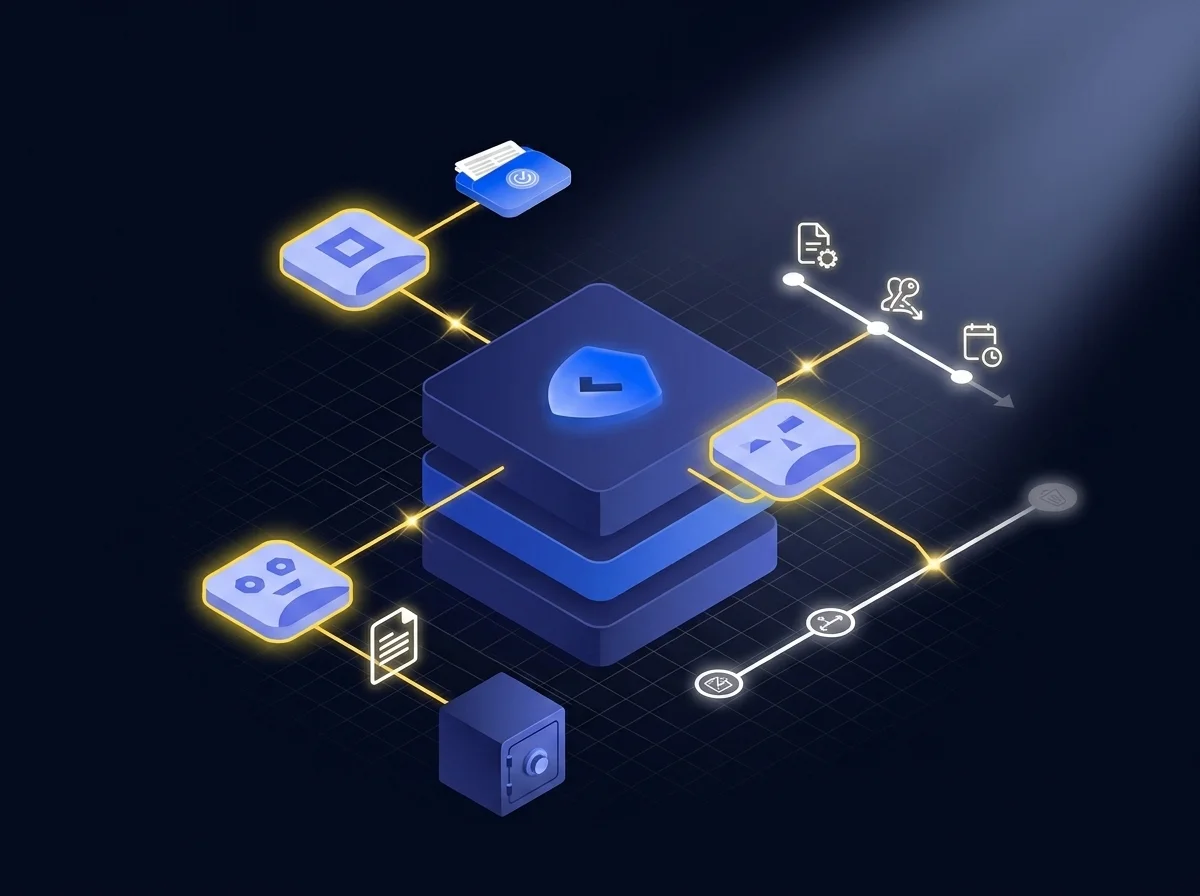
Kiteworksは、データポリシーエンジンによってエンドツーエンドで管理される3つの即時導入可能なガバナンス支援機能を提供します。ガバナンス付きフォルダー操作支援は、AIエージェントが自然言語でコンプライアンス対応のフォルダ階層を作成・管理でき、自動でアクセス制御が適用されます。ガバナンス付きファイル管理支援は、データのライフサイクル全体(保持・アクセス・廃棄)をポリシーに従って管理します。ガバナンス付きフォーム作成支援は、AIエージェントによるフォーム生成・展開を可能にし、提出データはポリシー管理されたストレージへ直接ルーティングされます。各支援機能は最初から最後までガバナンスが徹底されます。
すべての関係者にコントロールを―より良いデータガバナンスのために
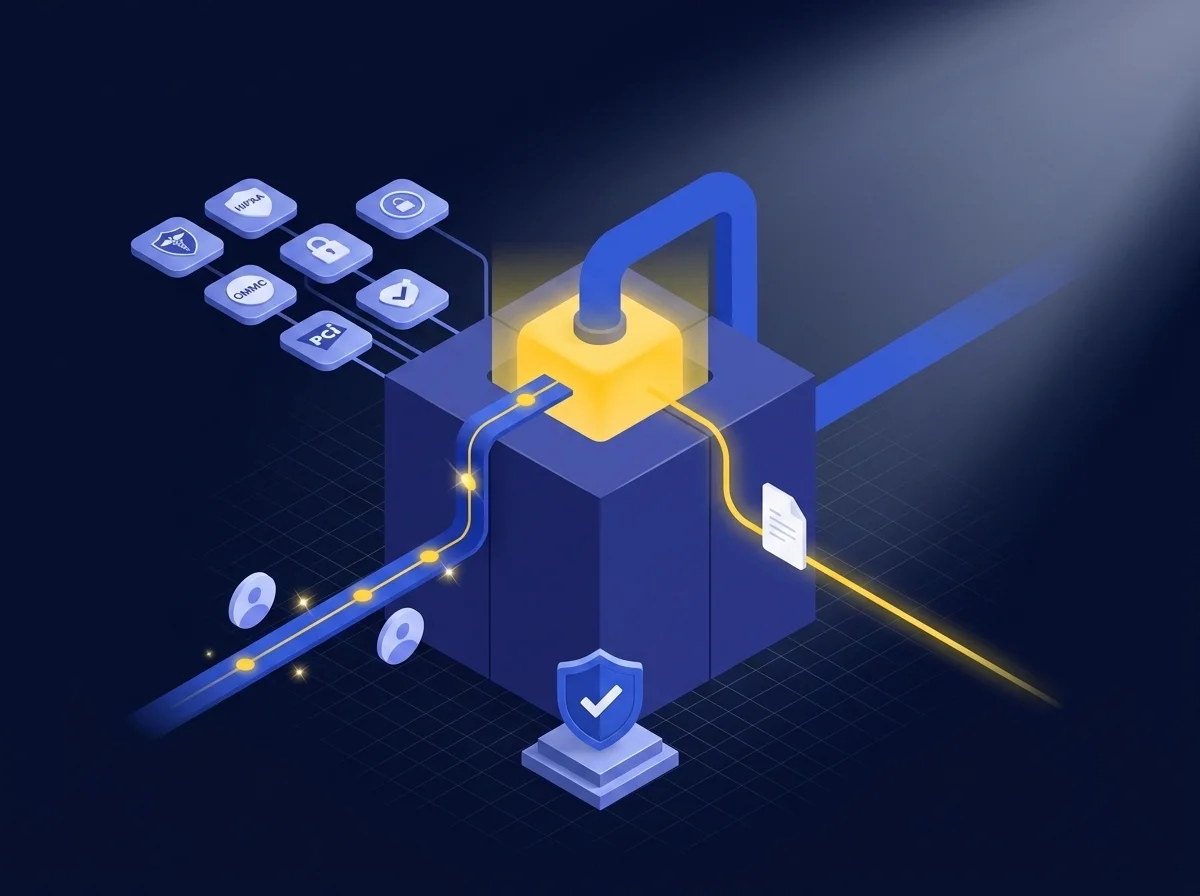
ビジネスのあらゆる部門がAIを活用している今、各部門責任者が安全にAIを使えるコントロールを提供しませんか。CISO向けには、すべてのエージェント操作が認証・ポリシー管理され、FIPS 140-3で暗号化、改ざん検知付き監査ログでSIEMに連携されます。CCO向けには、HIPAA、CMMC、PCI DSS、SEC、SOXにマッピング済みの監査対応証拠パッケージを数時間で作成可能。CIO向けには、ガバナンスがアーキテクチャに組み込まれているため、AIプロジェクトをコンプライアンス負債なく迅速に展開できます。GC向けには、すべてのエージェント操作が記録・ポリシー管理され、調査や訴訟時には証拠がすでに揃っています。
コンプライアンスはアーキテクチャの決断―後回しではない
ガバナンスをデータアクセス層に直接組み込むことで、すべてのエージェントワークフローが自動的にコンプライアンス制御を継承します。これにより、手動レビューによる導入のボトルネックやスケール阻害、導入後のパッチ適用やレビュー層の追加、エージェント追加ごとのコンプライアンス負債の蓄積は不要です。
よくあるご質問
規制当局は、AIシステムがアクセスするデータに注目しており、使用されている特定のモデルやエージェント自体には重点を置いていません。
アクセスが正当に許可されているか、データが暗号化されているか、やり取りが記録されているか、適切なガバナンスが確立されているかを重視します。
Kiteworksは、すべてのエージェントのやり取りに対してこれらの懸念事項を自動的に対処し、コンプライアンスを確保します。
Kiteworks コンプライアントAIは、AIエージェントと規制対象データの間に位置し、すべての交換に対して本人確認、ポリシー評価、検証済み暗号化、監査ログ記録を徹底することでガバナンスを実現します。
この組み込みアーキテクチャにより、監査対応のための証拠パッケージが提供されます。
Kiteworksは、すべてのAIエージェントによるデータの交換に対して、4つの主要なコントロールを徹底しています:
- 人間の承認者と紐づいた認証済みエージェントID
- 操作レベルでの属性ベースアクセス制御ポリシー
- 転送時および保存時のFIPS 140-3認証済み暗号化
- SIEMシステムと連携した改ざん検知可能な監査ログ
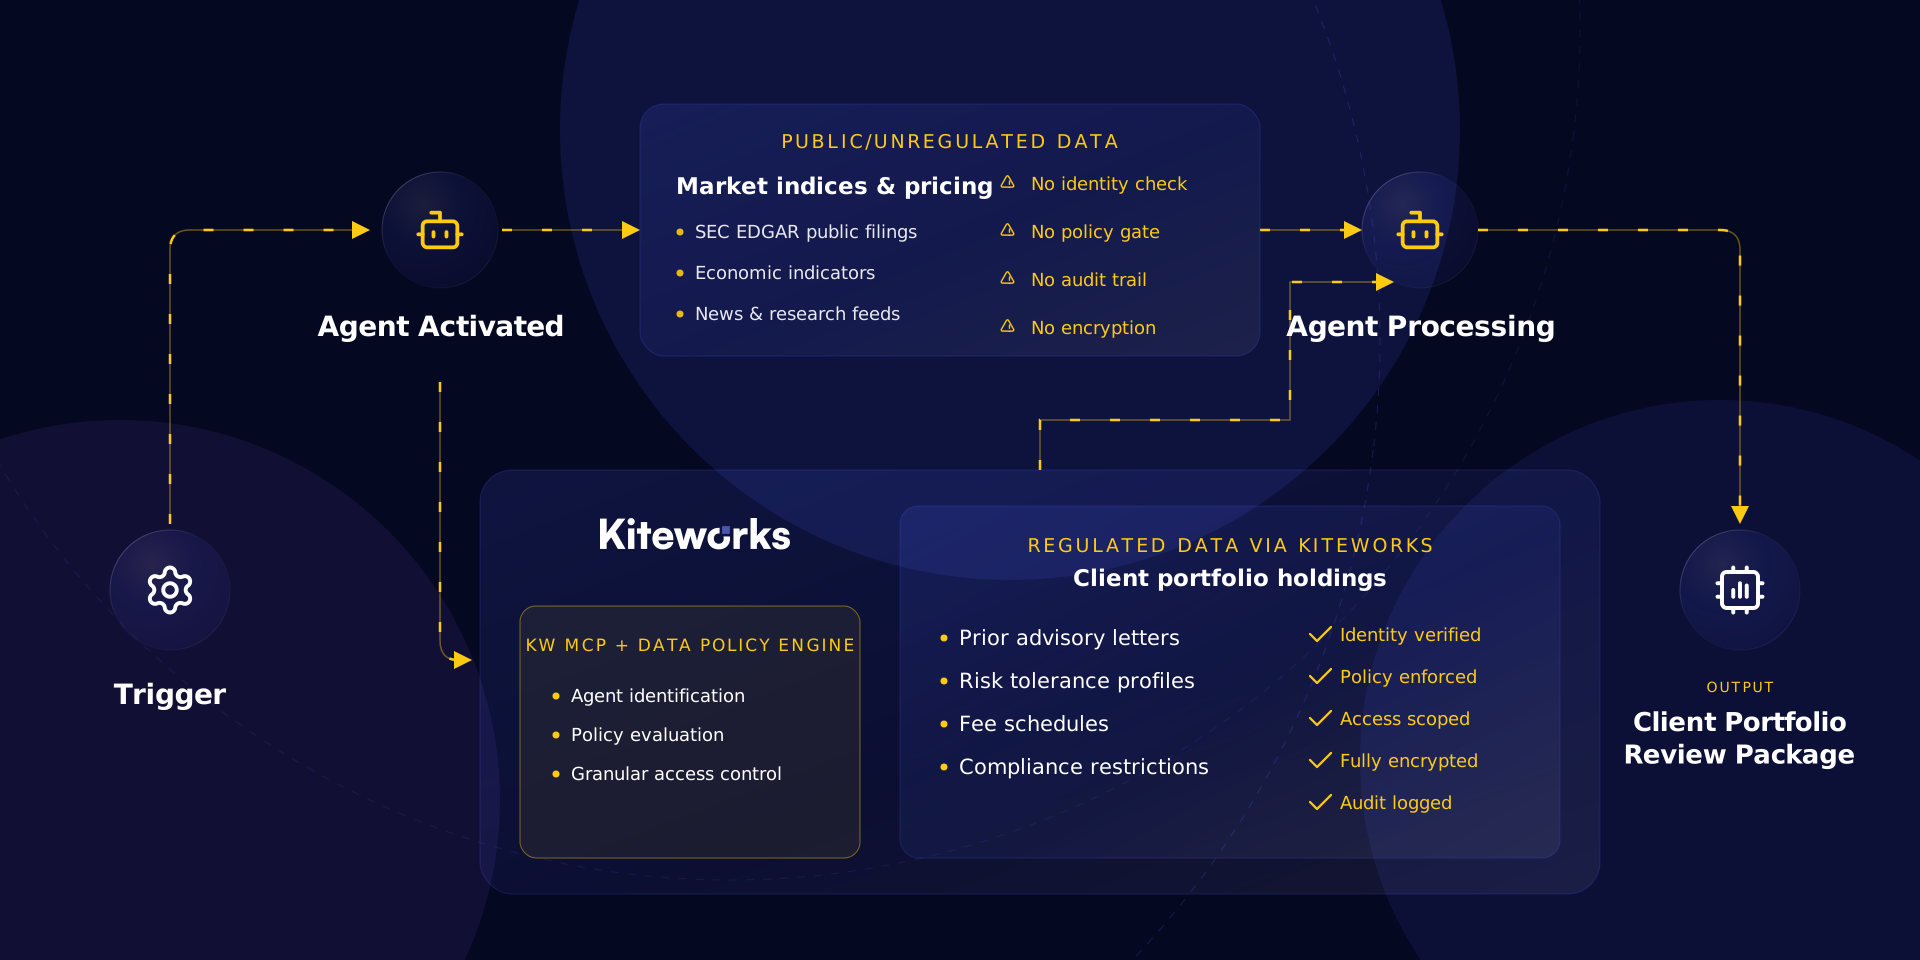
ウェルスマネジメント分野では、KiteworksによりAIエージェントが四半期ごとのポートフォリオレビュー資料など、SECに説明可能なワークフローを作成できます。エージェントを認証し、クライアントごとのアクセス範囲を適用し、やり取りを暗号化し、完全に監査可能な記録を提供することで、手作業によるコンプライアンスレビューの負担を軽減します。