
コントロールプレーンで機密データ共有を一元管理
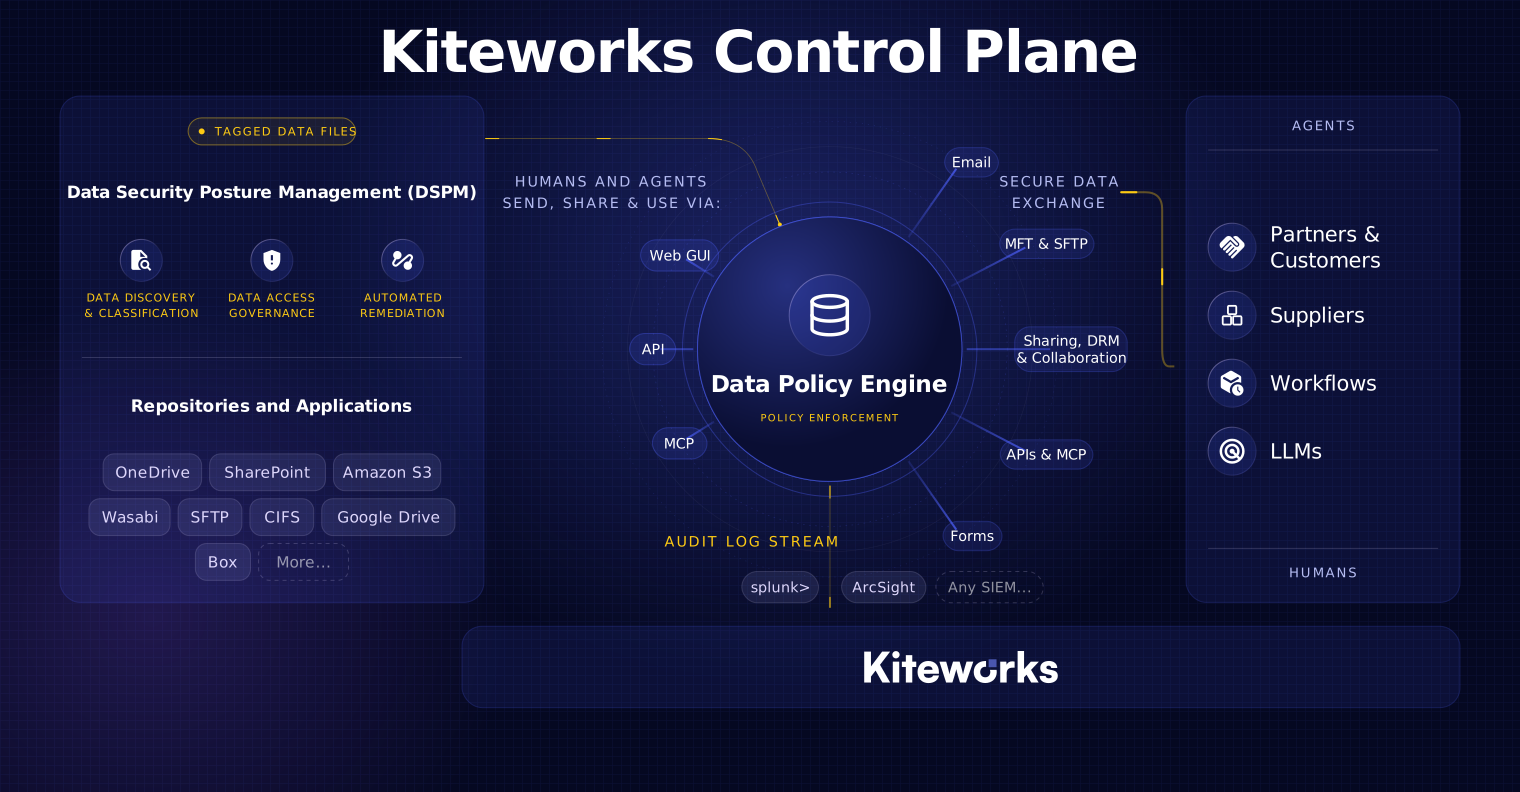
データポリシーエンジン(DPE)は、Kiteworksコントロールプレーン(機密データの共有やアクセス権限を一元管理する統合管理基盤)の中核機能です。従業員やAIエージェントを問わず、あらゆる機密データのやり取りに対して、設定したルールをすべての経路で一貫して適用します。
ポリシーの分断(サイロ化)をなくし、監査・コンプライアンスリスクを低減
メール、ファイル共有、マネージドファイル転送(MFT)、API、フォームなど、多くの企業ではその利用経路ごとに異なるルールで管理しています。その結果、統制のばらつきや監査負荷の増大を招きます。
1つの基盤で機密データのガバナンスを統合
Kiteworksは機密データのためのコントロールプレーンとして機能します。すべてのデータ交換を共通ポリシーで統制し、保護し、監査ログとして記録します。
全利用経路で一貫したデータガバナンスを実現
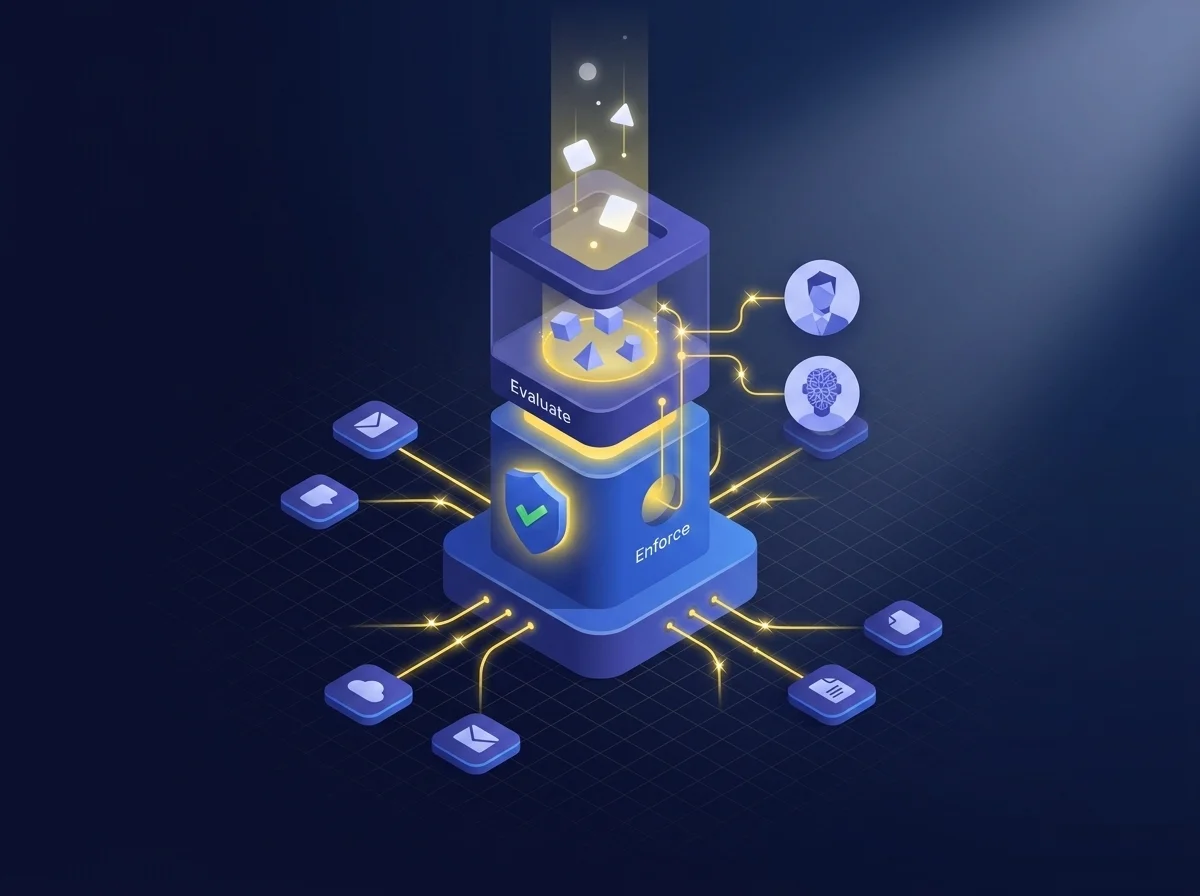
DPEは、「どのデータか」「誰が利用するか」「何を行うか」をリアルタイムで評価し、適切なポリシーを自動適用します。すべての操作は監査ログに記録され、コンプライアンス対応にも活用できます。
テンプレートとルールでポリシー運用を効率化
データ、利用者、操作内容に応じたルールを、分かりやすいIF-THEN形式で設定できます。
- IF:対象データが特定の分類、フォルダー、キーワードに該当する場合
- IF:利用者やAIエージェントが、指定した属性や条件に該当する場合
THEN:条件に応じた制御を自動適用します。
- アクセス時は、閲覧のみ、編集、理由入力の要求、アクセス拒否などを設定できます。
- 送信・共有時は、ブロック、承認依頼、自動許可などを設定できます。
- アップロード時は、タグ付与、理由入力、ブロックなどを自動適用できます。
すべてのデータ移動をリアルタイムに制御
データがKiteworksのいずれかの利用経路を通過する際、DPEはリアルタイムで組織のポリシー条件と照合し、データ属性を読み取り、アクター(従業員またはAIエージェント)を特定し、要求されたアクションを判断します。該当する指示が自動で発動され、人手による介入は不要です。利用経路ごとの抜けや後追いの是正対応も不要となり、時間やリソースの無駄を排除できます。すべての利用経路・アクタータイプで一貫した強制適用が実現し、コンプライアンスはアーキテクチャに組み込まれています。
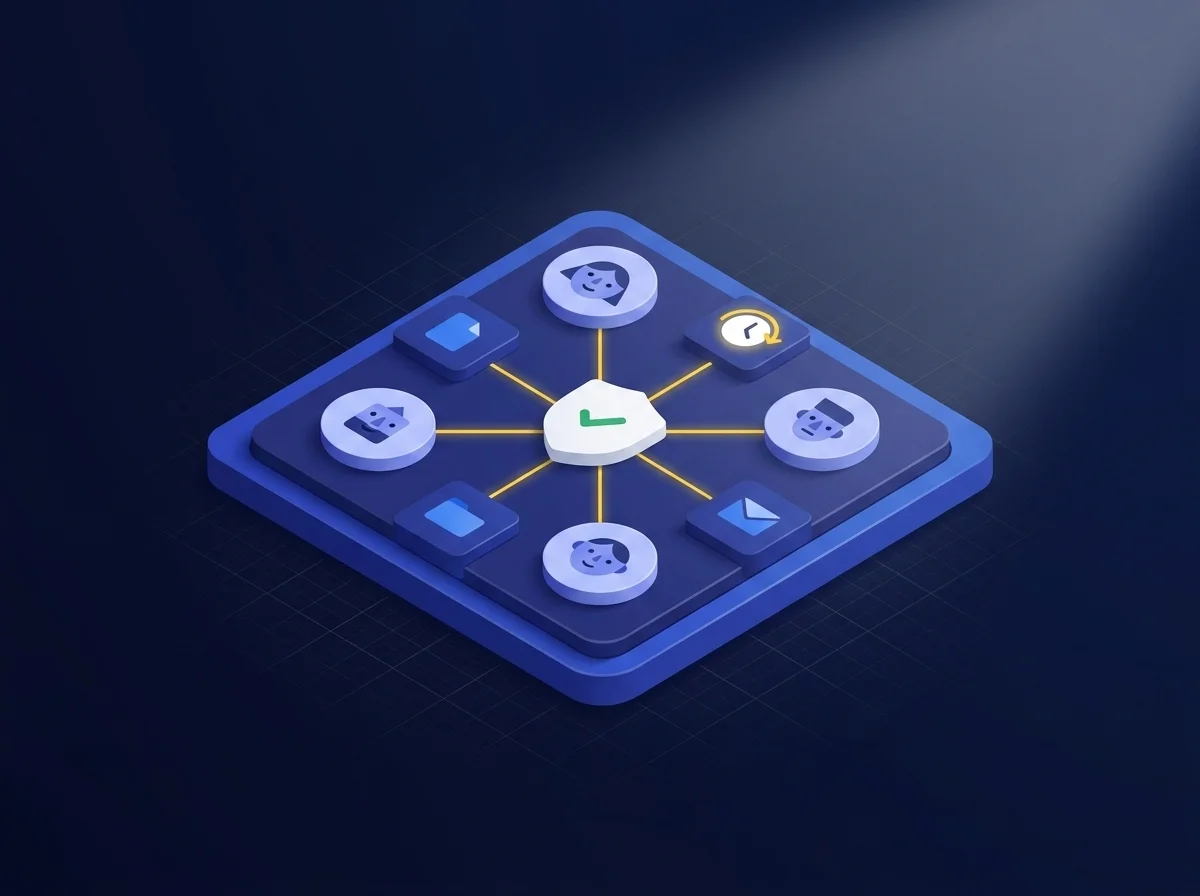
きめ細かなロールベースアクセス制御(RBAC)で、全てのユーザー・全ての情報資産を管理
KiteworksのRBACでは、利用者ごとの役割に応じてアクセス権限を設定できます。メール送信、共有、フォルダー作成などの操作権限を細かく管理できるほか、時間やフォルダー単位で有効期限を設定し、不要になった権限を自動的に削除できます
コンプライアンス対応を自動化し、統合監査ログで実証
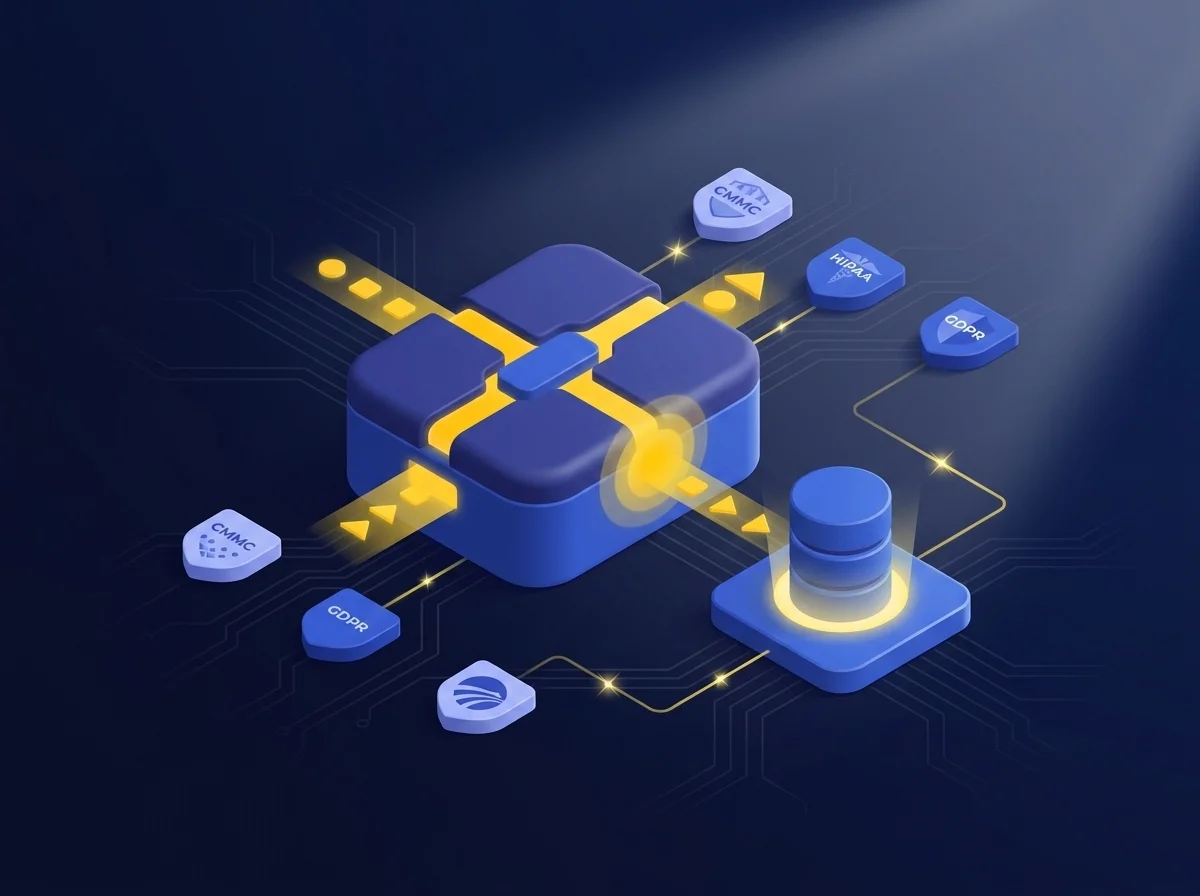
データポリシーエンジンは、コンプライアンスを「証明」するだけでなく「運用」に組み込みます。Kiteworksは、データ移動時点でリアルタイムにコンプライアンスを強制適用し、事後的な証明作業を不要にします。ポリシーコントロールは規制要件に直接マッピングされ、自動化による強制適用で人為的ミスやポリシー逸脱を排除。統合監査ログにより、評価や監査の証拠収集もシンプルになります。
対応する主な規制フレームワーク例:
- CMMC 2.0
- HIPAA / HITECH
- GDPR / NIS 2
- FedRAMP Moderate AuthorizedおよびFedRAMP High In Process
- ITAR / EAR
- SOC 2 Type II
- ISO 27001, 27017, 27018
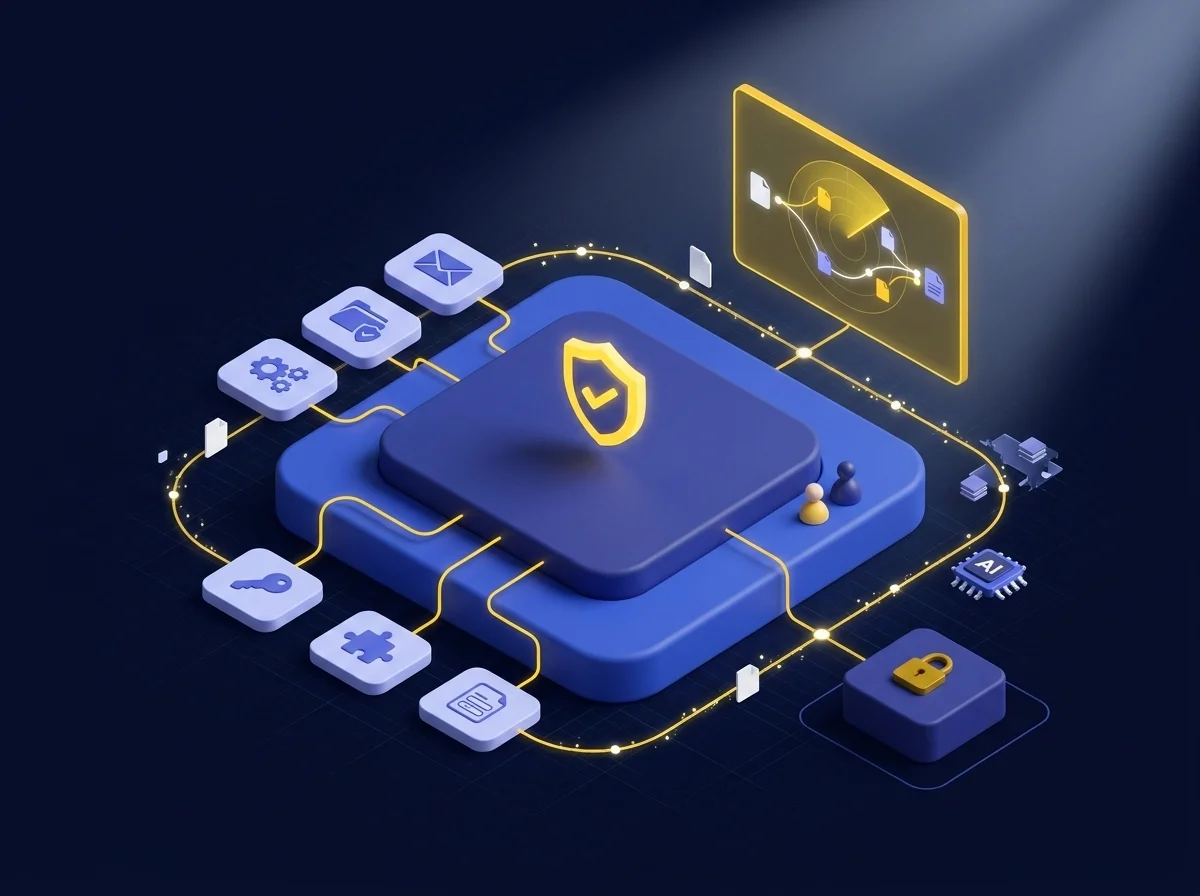
ポリシー適用にとどまらない統合プラットフォーム
- メール、ファイル共有、MFT、SFTP、API、フォームを単一のポリシー基盤と監査ログで統合管理します。
- FedRAMP認証をはじめとする厳格なセキュリティ要件に対応します。
- 共有基盤に依存しないシングルテナント構成で、高いデータ分離性を実現します。
- CISOダッシュボードにより、機密データの利用状況をリアルタイムで把握できます。
よくあるご質問
ツールごとに異なるルールを運用することで統制が分断された状態を指します。
すべてのデータ交換を単一のプラットフォームで管理し、ポリシー適用と監査を一元化します。
データポリシーエンジン(DPE)は、データ移動をリアルタイムで監視し、設定したルールを自動適用します。監査ログも自動生成されます。
Kiteworksはメール、ファイル共有、MFT、APIなどを統合したセキュアなデータ交換基盤です。CISOダッシュボードにより、機密データの利用状況を可視化できます。