従業員のワクチン義務を満たしながらPHIを保護し、HIPAAに準拠する方法
安全な越境医療データ交換の課題
医療機関は、越境医療データ共有のためのEHDS要件の実装において、セキュアな処理環境の構築、データ主権の維持、システム間の相互運用性の確保、複雑なアクセス制御の管理、そして個人識別情報および保護対象保健情報(PII/PHI)の保護といった大きなハードルに直面しています。
患者データの管理と越境アクセスに関する新たな基準
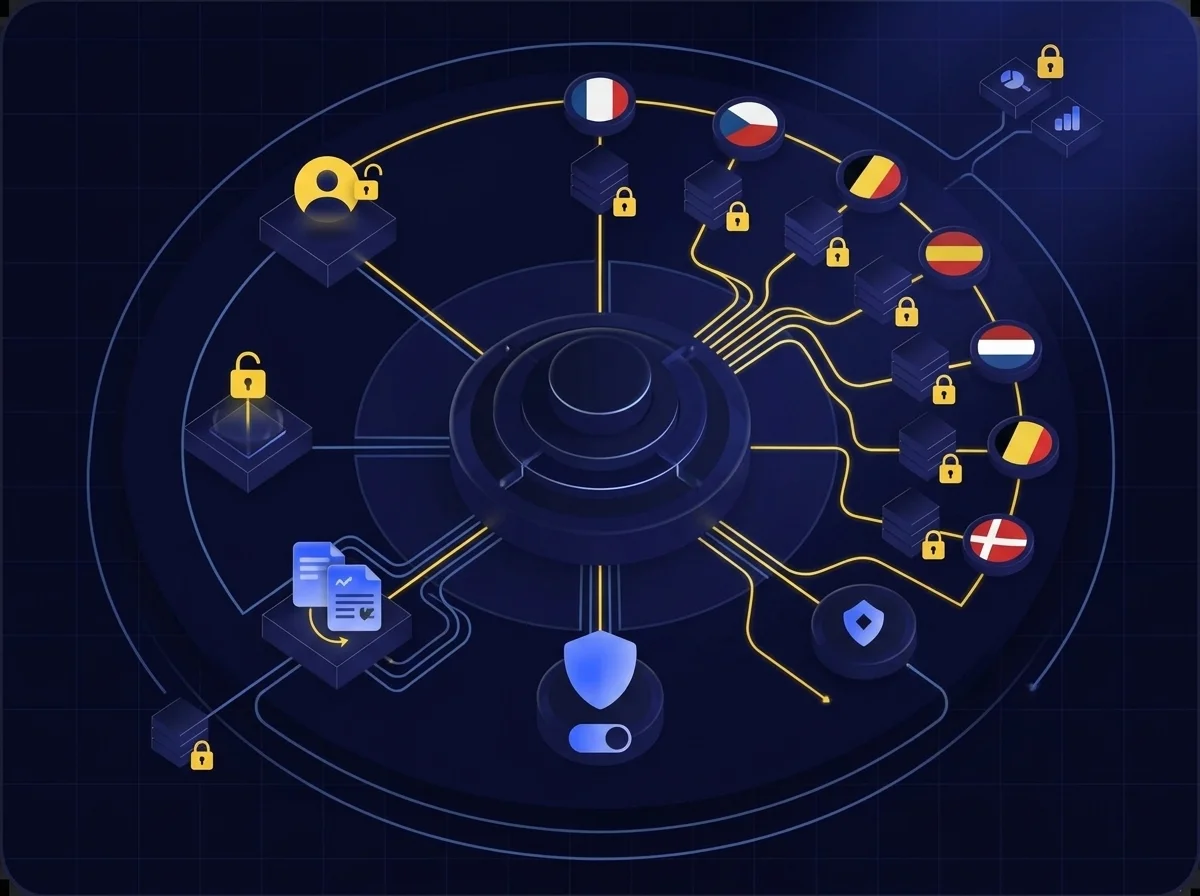
データシステムは、患者が自身の医療記録へ自由にアクセスできるように変革されると同時に、EU域内で制御されたデータ共有も実現する必要があります。患者データへの無制限アクセスと医療従事者への制限付きアクセスという二重の要件は、技術的に複雑な課題を生み出します。組織は、高度なID管理システムの導入、二次利用プロトコルの策定、過去および新規の電子記録の両方をサポートするインフラの構築などを行いながら、患者によるデータ共有の選択権も維持しなければなりません。
複雑化するデータ管理要件
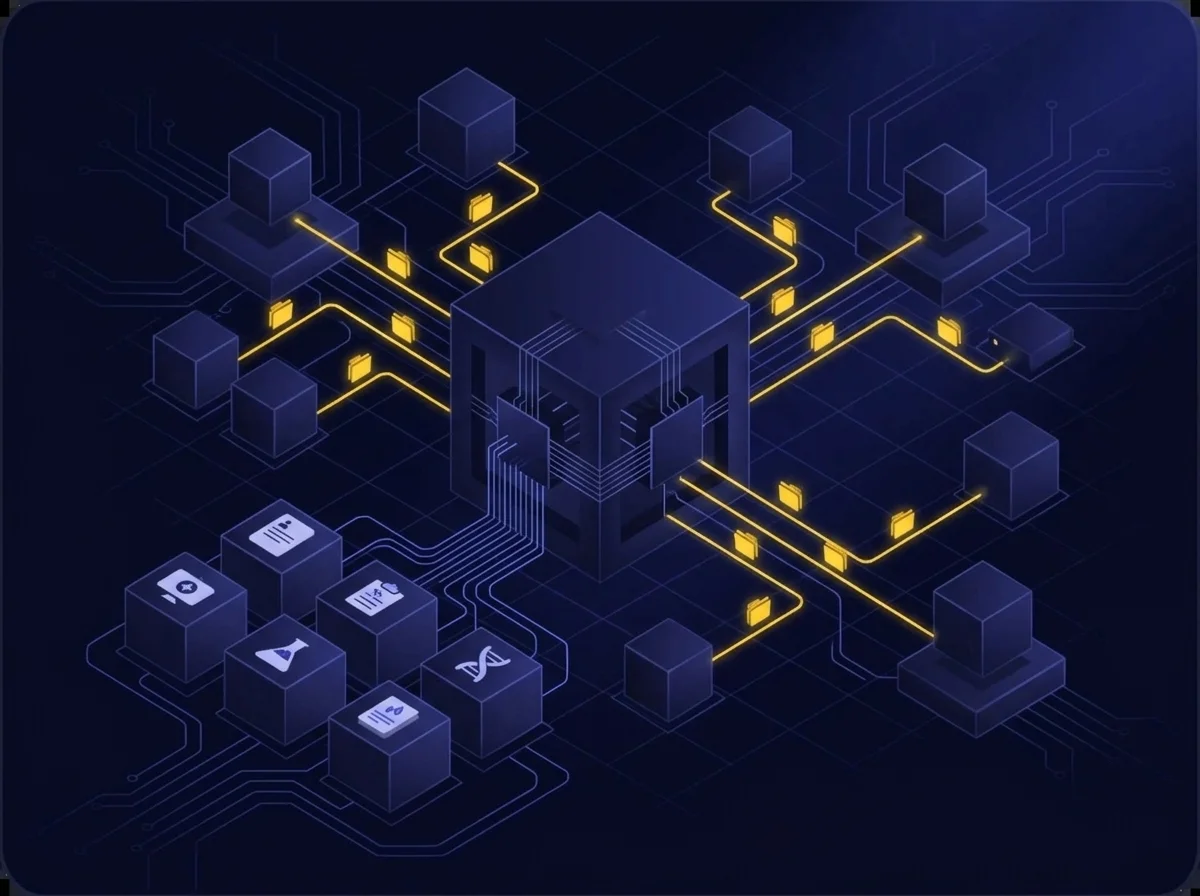
医療機関は、6つの異なる医療記録カテゴリーに対応し、15種類のデータを二次利用に備えて管理できるよう、データ管理システムを再構築する必要があります。患者サマリーから検査結果まで幅広いデータを処理しつつ、病原体ゲノム情報や管理データも同時に管理するため、インフラの適応が求められます。データ範囲の拡大により、直接的な患者ケアと研究の双方に対応した、多様な医療情報の整理・保存・共有が可能な新たなシステムが必要となります。
安全な越境データアクセスインフラの構築
医療機関は、EU域内をまたぐ複雑なデータアクセス要求を追跡・管理できるセキュアな処理環境を構築しなければなりません。HealthData@EUとの連携を図り、すべてのEUユーザーに対して同等のアクセス条件を維持する必要があります。そのためには、新たなセキュリティプロトコルの導入、越境協力フレームワークの策定、データ要求のトレーサビリティを監視するシステムの構築が求められます。さらに、標準化されたインフラを通じて一貫したデータアクセス性を確保することも不可欠です。
EHDSコンプライアンス達成のための重要ステップ
包括的ソリューションによるEHDSデータアクセス管理
Kiteworksは、医療機関が直面するEHDSコンプライアンス課題を、包括的な認証とアクセス制御で解決します。Kiteworksプラットフォームは統合セキュリティを提供し、複数の認証方式(認証情報ベース、多要素認証(MFA)、SAML 2.0 SSO)と詳細なロールベースの権限設定を組み合わせることで、患者および医療従事者の安全なアクセスを実現します。包括的なシングルテナント型プライベートクラウドアーキテクチャと監査ログにより、安全な越境データ交換を保証し、一次利用・二次利用の両要件を満たします。
統合プラットフォームによる複雑な医療データ管理
Kiteworksは、包括的なトラッキング機能により、必要なすべての医療データタイプをサポートします。プラットフォームの監査ログシステムは、パフォーマンスを損なうことなく、詳細なメタデータやアクティビティログを大量処理時でも記録します。SafeVIEW DRMは、ウォーターマーク付きの安全なドキュメント閲覧を提供し、ロールベースのアクセス制御で一次利用・二次利用の権限を管理します。この統合アプローチにより、多様な医療情報の安全な取り扱いが患者ケアや研究の現場で可能になります。
安全な越境医療データ基盤
Kiteworksは、強化された仮想アプライアンスアーキテクチャを採用し、ネットワークファイアウォール、WAF、暗号化など複数のセキュリティ層を統合することで、EHDSの越境要件に対応します。シングルテナント型プライベートクラウド展開として利用可能なKiteworksは、国境を越えたデータ交換を安全に実現し、一貫したアクセス制御を維持します。包括的な監査ログで全アクセスリクエストと権限を追跡し、SafeVIEW DRMで安全なドキュメント閲覧を提供。この多層的なセキュリティアプローチにより、EU全域で標準化された安全なデータアクセスが確保されます。
よくある質問
欧州健康データ空間規制は2025年初頭に承認される予定であり、医療機関はEU内での安全な国境を越えた健康データ交換と二次利用機能を、施行から2年以内に実施する必要があります。
EHDSは、保護された健康情報(PHI)の6つの優先カテゴリーをカバーしています:患者サマリー、電子処方箋、電子調剤、医療画像/レポート、検査結果、退院報告書、さらに病原体ゲノムデータや管理データを含む15種類の二次利用データも含まれます。
EHDSは、組織が患者に対して健康記録への無料アクセスを提供し、共有権限を管理できるようにすることを要求しています。医療専門家は、患者の制限に従ってEU内で制御されたアクセスを持つ必要があります。
組織は、安全な処理環境を実施し、データ主権を維持し、国境を越えた相互運用性を確保し、包括的なアクセス制御を確立し、HealthData@EUと統合し、一貫したセキュリティプロトコルを維持する必要があります。