
Kiteworks AI conforme: gobernanza segura de datos para agentes de IA
Tus agentes de IA ya están dentro de tus flujos de trabajo más sensibles. Están leyendo información de salud protegida, gestionando información no clasificada controlada, accediendo a registros financieros de clientes y manipulando documentos protegidos por secreto profesional, ahora mismo, a una escala que ningún equipo humano podría igualar. Tus auditores lo saben. Tus organismos reguladores se están poniendo al día rápidamente. Y HIPAA, CMMC, PCI DSS, la SEC y SOX no incluyen ninguna excepción para agentes de IA. Cada requisito de control de acceso, cada mandato de cifrado, cada obligación de registro de auditoría que ya tiene tu organización aplica a cada interacción de un agente con datos regulados. La mayoría de las empresas están implementando agentes sin la infraestructura de gobernanza necesaria para demostrarlo. Kiteworks Compliant AI cambia esto al gobernar directamente la capa de datos: cada agente autenticado, cada política de acceso aplicada, cada interacción de datos cifrada bajo FIPS 140-3 y registrada en un registro de auditoría inviolable, antes de que cualquier cosa se mueva.
Retos de Cumplimiento para la IA
No tienes claro si cumples con la normativa de IA? ¿Tu solución, estrategia o procedimientos actuales presentan estas limitaciones?
Si estas limitaciones te resultan familiares, es momento de actualizarte a una solución de IA realmente cumpliendo con la normativa.
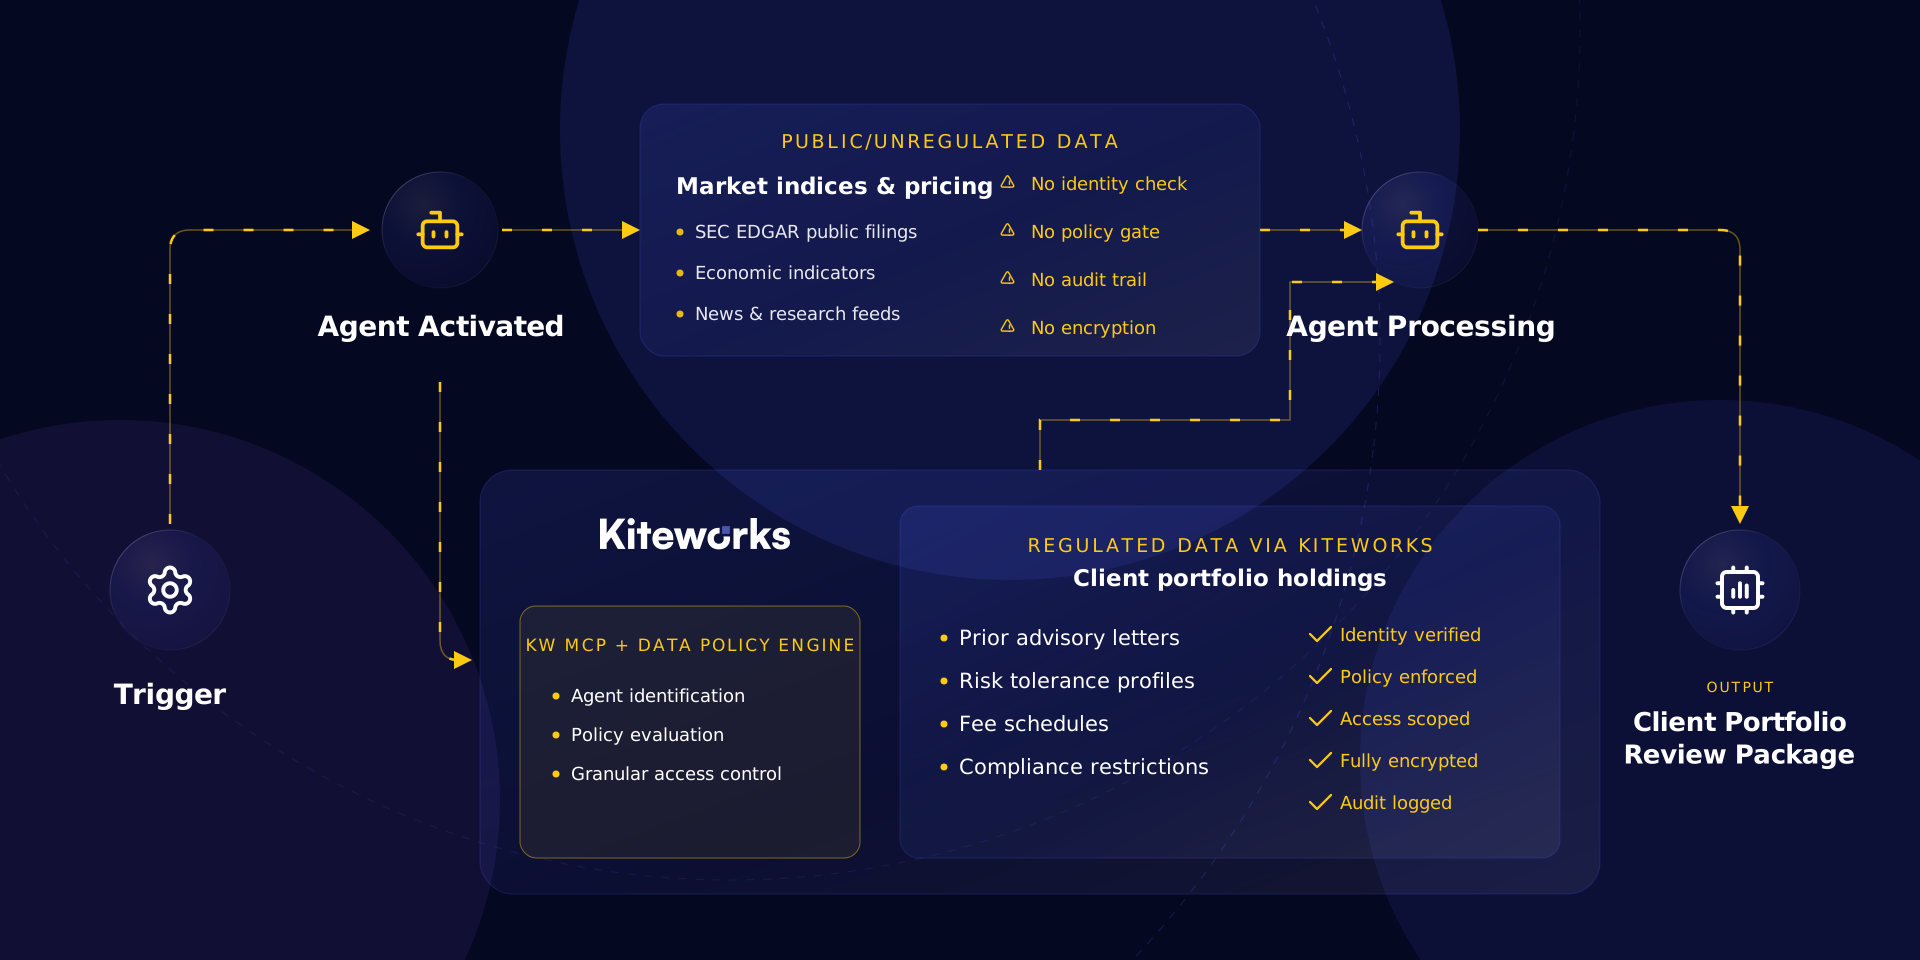
Solución de IA Cumplidora de Kiteworks
Los reguladores gobiernan los datos, no los modelos ni los agentes
Cuando llegue un auditor, no te preguntará qué modelo de IA usas. Te preguntará a qué datos accedió, si ese acceso estaba autorizado, si estaba cifrado y si hay registro de ello. Kiteworks responde a las cuatro preguntas para cada interacción de agente — automáticamente, en tiempo real y en todos los flujos de trabajo. Tu postura de cumplimiento no cambia según el modelo que uses. Es consistente, defendible y ya está documentada antes de que llegue el auditor.
Gobernanza en la capa de datos que los agentes de IA no pueden eludir
Kiteworks aplica la gobernanza donde realmente importa: en la capa de datos, no en la de modelos. Cada solicitud de agente de IA pasa por verificación de identidad, evaluación de políticas de acceso basadas en atributos y registro de auditoría antes de acceder o transferir cualquier dato. No importa qué modelo esté funcionando, cómo se le haya dado la instrucción o qué se le haya pedido hacer. Si la solicitud no cumple la política, los datos no se mueven. Es el único tipo de control en el que un auditor puede confiar — y el único que Kiteworks aplica.
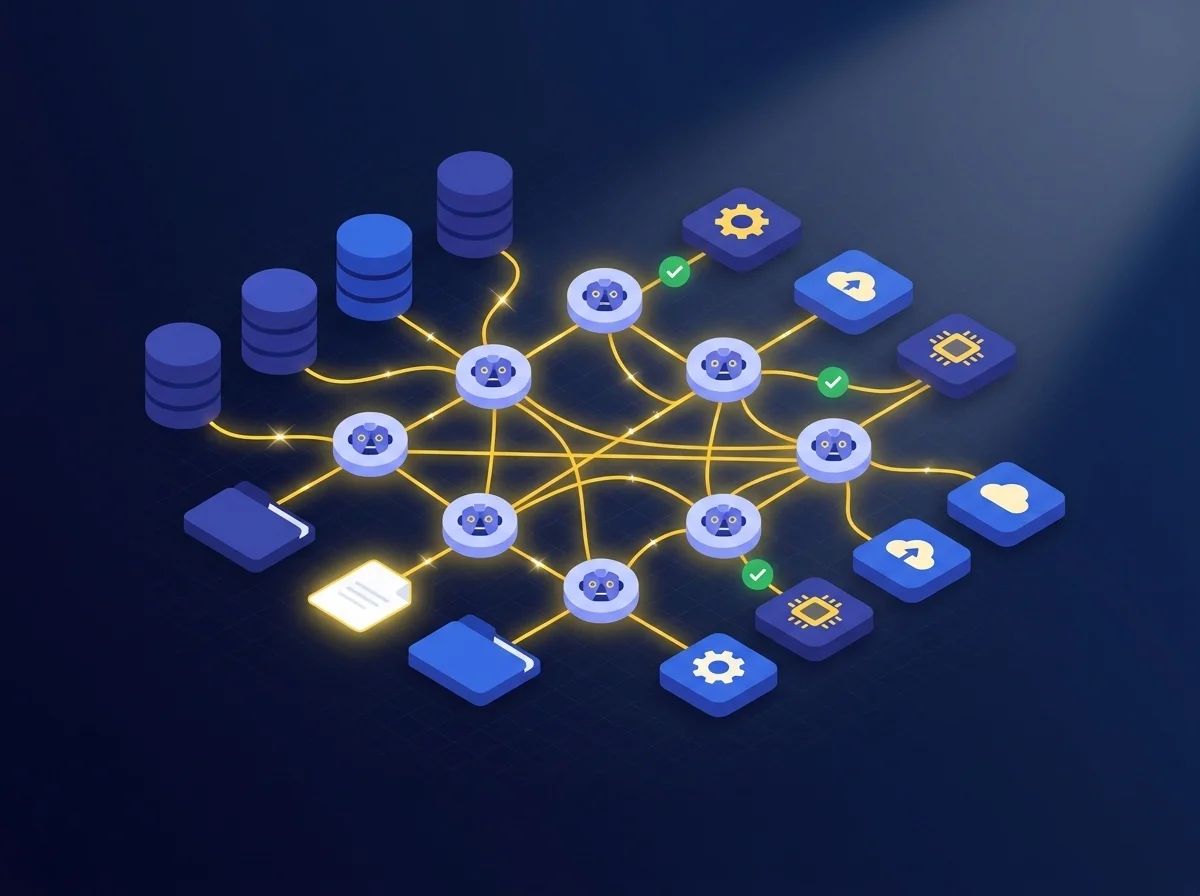
Gobernanza integrada en la arquitectura, no añadida después
Kiteworks AI Cumplidor se sitúa entre tus agentes de IA y los datos regulados que necesitan para trabajar. Cada interacción — cada lectura, escritura, movimiento o acción — pasa por verificación de identidad, evaluación de políticas, cifrado validado FIPS 140-3 Nivel 1 y registro de auditoría antes de mover cualquier dato. Así, cuando el auditor pregunte cómo controlas el acceso de IA a datos sensibles, no tienes que iniciar una investigación. Entregas un paquete de evidencias.
Cuatro pilares de gobernanza en cada interacción de agente
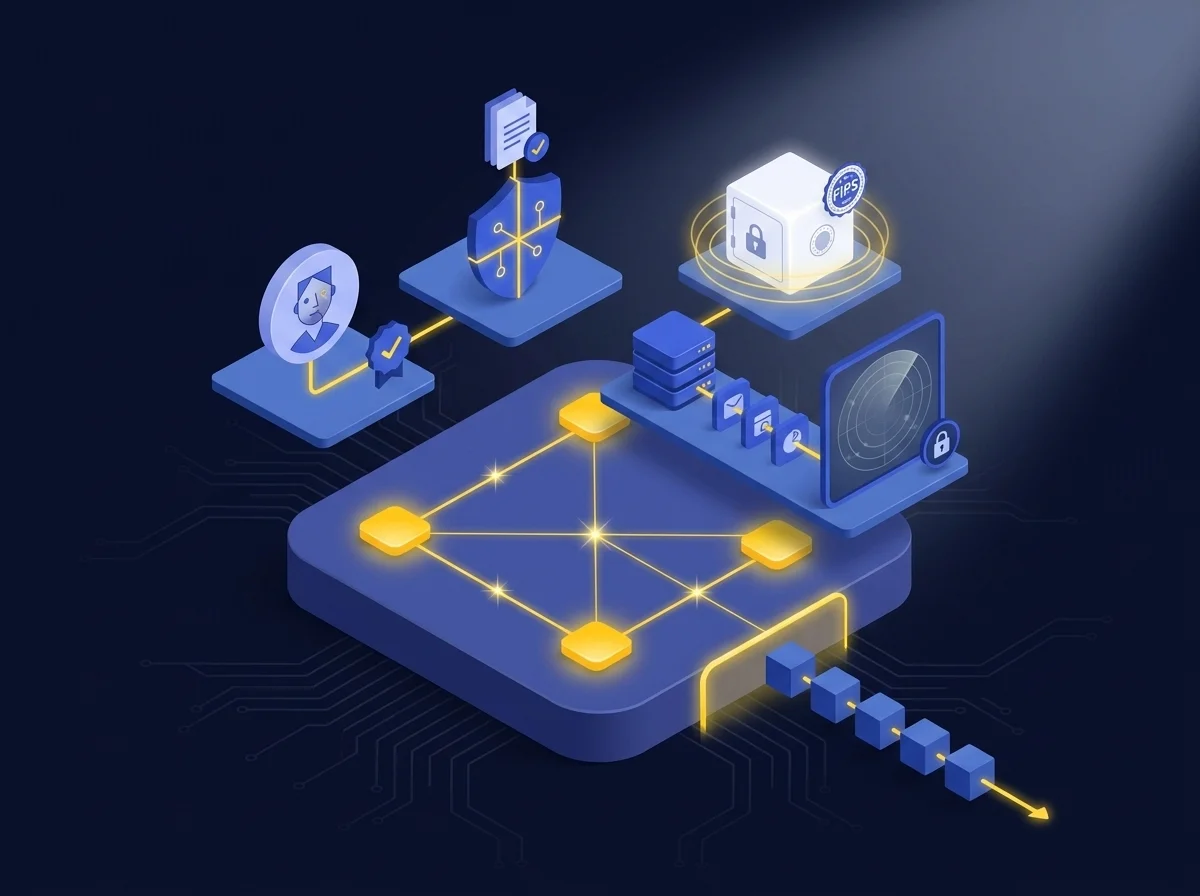
Kiteworks aplica cuatro controles en cada interacción de datos de agente, de forma automática y sin excepciones. La identidad del agente se autentica y se vincula a una persona autorizadora. La política de acceso basada en atributos se evalúa a nivel de operación — no solo a nivel de carpeta o sistema. El cifrado validado FIPS 140-3 protege los datos en tránsito y en reposo. Y cada interacción queda registrada en un registro de auditoría inviolable que se integra directamente con tu SIEM. Juntos, estos cuatro pilares hacen que cada interacción de datos de IA sea demostrablemente cumpliendo la normativa.
Asistencias gobernadas y diseñadas para operaciones de datos regulados
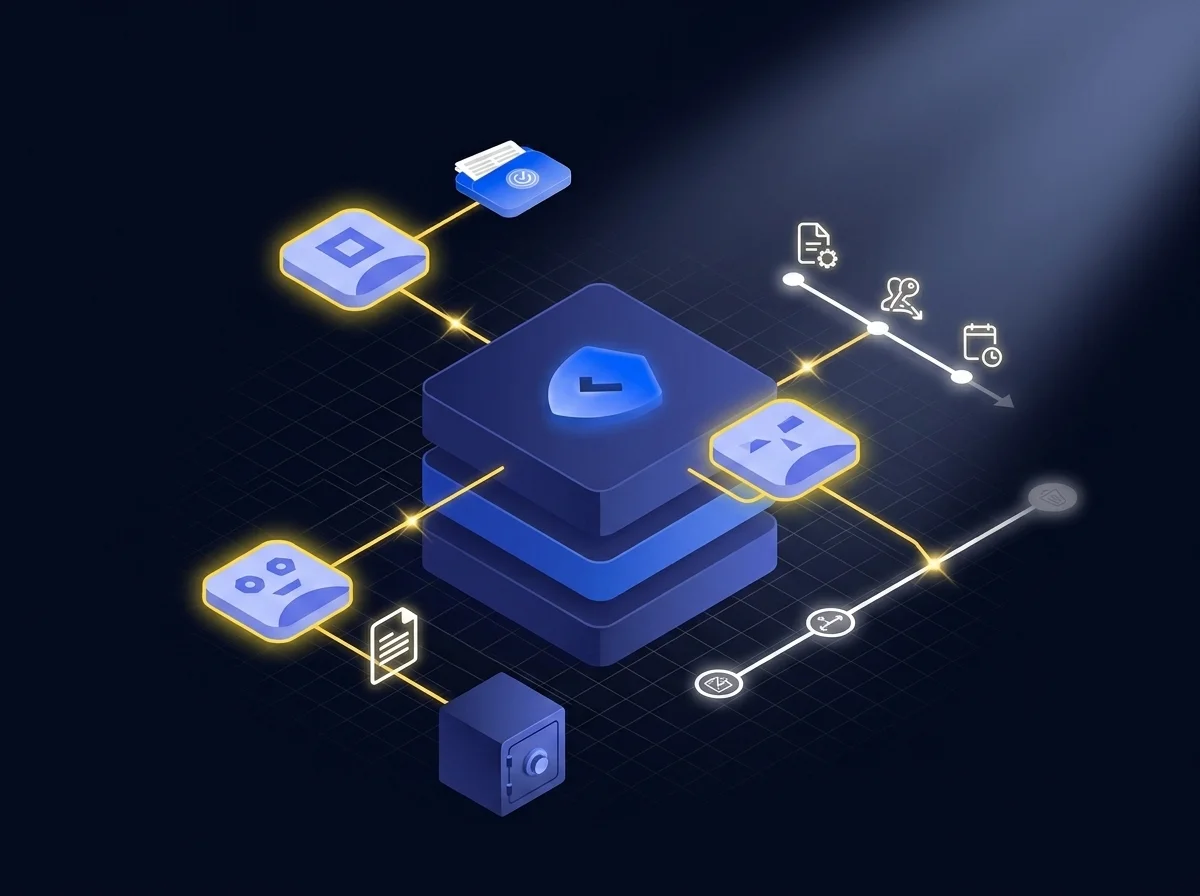
Kiteworks incluye tres asistencias gobernadas listas para implementar, todas aplicadas de extremo a extremo por el motor de políticas de datos. La Asistencia Gobernada para Operaciones con Carpetas permite a los agentes de IA crear y gestionar jerarquías de carpetas cumpliendo la normativa usando lenguaje natural, con controles de acceso automáticos. La Asistencia Gobernada para Gestión de Archivos gestiona todo el ciclo de vida de los datos — retención, acceso y eliminación — según tus políticas. La Asistencia Gobernada para Creación de Formularios permite a los agentes de IA generar y desplegar formularios gobernados, con envíos dirigidos directamente a almacenamiento bajo políticas. Cada asistencia está gobernada desde la primera hasta la última interacción.
Dale control a cada responsable para una mejor gobernanza de datos
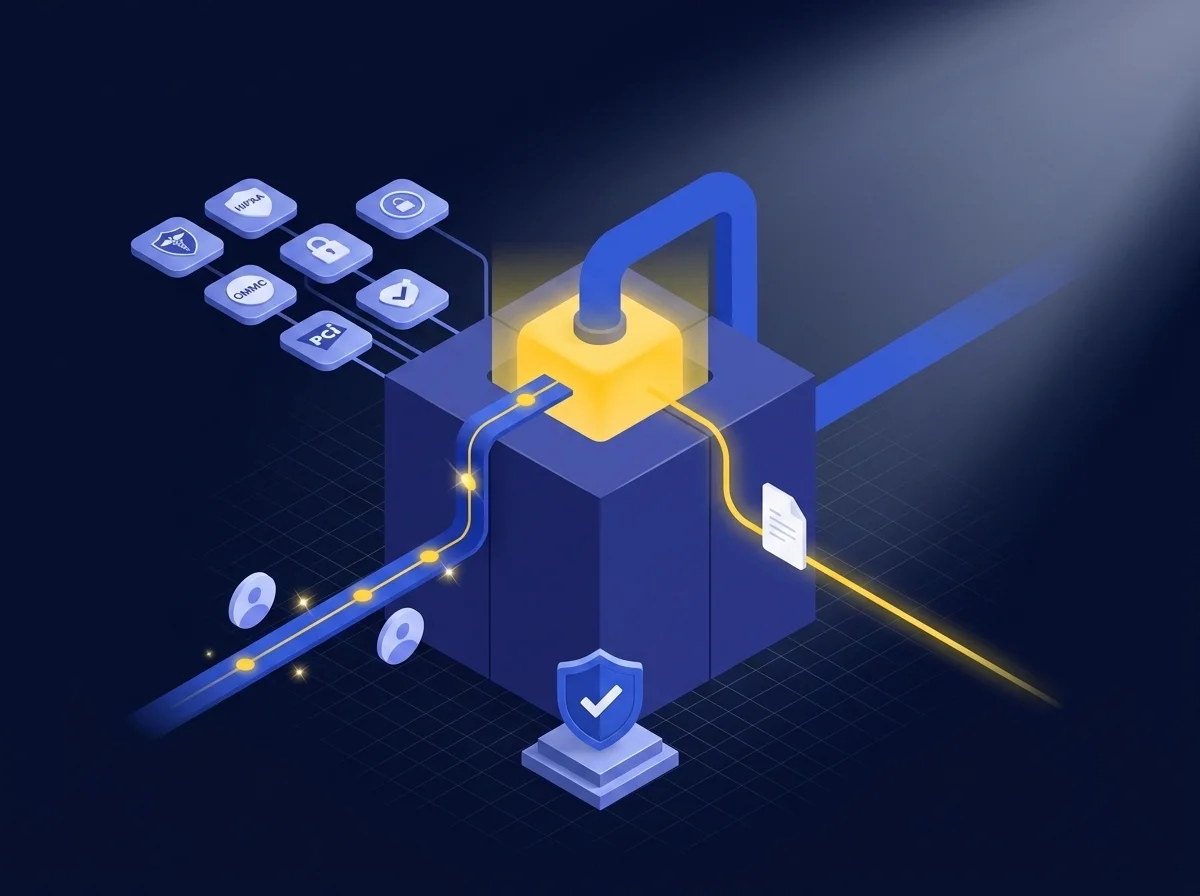
Cada área de tu empresa está usando IA, así que dale a cada responsable el control necesario para usarla de forma segura. Para CISOs: cada interacción de agente está autenticada, gobernada por políticas, cifrada con FIPS 140-3 y registrada en un registro de auditoría inviolable que alimenta tu SIEM. Para CCOs: genera paquetes de evidencias listos para auditoría en horas, mapeados previamente a HIPAA, CMMC, PCI DSS, SEC y SOX. Para CIOs: la gobernanza está integrada en la arquitectura, así los proyectos de IA se implementan rápido y sin deudas de cumplimiento. Y para GCs: cada interacción de agente queda registrada y gobernada por políticas. Cuando llegue una investigación o litigio, la evidencia ya está lista.
El cumplimiento es una decisión de arquitectura, no una ocurrencia tardía
Integra la gobernanza directamente en la capa de acceso a datos, así cada flujo de trabajo de agente hereda controles de cumplimiento automáticamente; olvídate de procesos de revisión manual que frenan la implementación y el crecimiento. Sin parches después de la implementación. Sin capas de revisión manual. Sin deuda de cumplimiento acumulándose con cada nuevo agente que implementas.
Preguntas frecuentes
Los reguladores se enfocan en los datos a los que acceden los sistemas de IA, no en los modelos o agentes específicos utilizados. Les preocupa si el acceso fue autorizado, si los datos estaban cifrados, si las interacciones fueron registradas y si existía una gobernanza adecuada. Kiteworks garantiza el cumplimiento al abordar automáticamente estos aspectos en cada interacción de agente.
Kiteworks Compliant AI aplica la gobernanza situándose entre los agentes de IA y los datos regulados, asegurando que cada interacción pase por verificación de identidad, evaluación de políticas, cifrado validado y registro de auditoría antes de acceder o mover cualquier dato. Esta arquitectura integrada proporciona paquetes de evidencia listos para auditoría.
Kiteworks aplica cuatro controles clave en cada interacción de datos de agentes de IA: identidad autenticada del agente vinculada a una persona autorizadora, política de acceso basada en atributos a nivel de operación, cifrado validado FIPS 140-3 en tránsito y en reposo, y un registro de auditoría a prueba de manipulaciones integrado con tu sistema SIEM.
En la gestión patrimonial, Kiteworks permite que los agentes de IA generen flujos de trabajo defendibles ante la SEC, como paquetes de revisión de portafolios trimestrales. Autentica a los agentes, aplica alcances de acceso específicos por cliente, cifra las interacciones y proporciona un registro completo y auditable, eliminando la necesidad de revisiones manuales de cumplimiento.