Los requisitos de resiliencia operativa son complejos y desafiantes
Las instituciones financieras enfrentan grandes obstáculos al implementar controles integrales de riesgos operativos en TIC, ciberseguridad y gestión de datos, mientras garantizan la continuidad del negocio y el cumplimiento transfronterizo. Los amplios requisitos de la circular exigen recursos considerables y coordinación entre múltiples unidades de negocio.
Requisitos complejos de riesgo operativo: un desafío multinivel
Las instituciones financieras deben integrar controles de riesgo operativo en todos los niveles y cumplir exigentes requisitos de supervisión del consejo. La necesidad de evaluar riesgos inherentes y residuales, documentar la eficacia de los controles y mantener inventarios de riesgos genera una gran complejidad operativa. Además, los equipos tienen la presión de coordinar evaluaciones de riesgos, establecer marcos de monitoreo y proporcionar informes detallados entre el consejo, la dirección ejecutiva y las funciones de control. Este mandato de administración integral de riesgos requiere una coordinación extensa y recursos organizacionales significativos.
Infraestructura compleja y control de cambios
Se debe construir una gobernanza integral de TIC en desarrollo, operaciones y respuesta a incidentes manteniendo una estricta separación de entornos. Los equipos suelen tener dificultades para documentar y aplicar procedimientos detallados de gestión de cambios, validación de sistemas y control de accesos. El seguimiento de activos TIC, la gestión de dependencias con proveedores de servicios y la garantía de continuidad del negocio requieren una coordinación significativa. El mandato de mantener inventarios en tiempo real, implementar procesos de respaldo y responder a incidentes exige experiencia técnica y recursos en varias unidades operativas.
Respuesta rápida y requisitos de pruebas
Las instituciones enfrentan una fuerte presión para construir defensas cibernéticas integrales cumpliendo plazos estrictos de reporte de incidentes. Las organizaciones deben implementar monitoreo de amenazas, pruebas de vulnerabilidades y respuesta a incidentes en todos los activos TIC, incluidos los que no tienen acceso a internet. El mandato de notificaciones preliminares en 24 horas y reportes detallados en 72 horas a FINMA, junto con pruebas de penetración regulares y ejercicios de simulación, genera grandes exigencias operativas. Los equipos deben reforzar la formación en concienciación de seguridad para mantener personal calificado y recursos, mientras mejoran continuamente las medidas de protección.
Protección integral en todos los entornos
Cumplir los requisitos críticos de control de datos en operaciones, desarrollo y pruebas supone desafíos importantes de cumplimiento, especialmente con datos almacenados en el extranjero. El mandato de implementar restricciones de acceso, monitorear usuarios privilegiados y aplicar una gestión de riesgos de proveedores rigurosa exige muchos recursos. Los equipos deben mantener una clasificación de datos sistemática, gestión del ciclo de vida de los datos y monitoreo continuo, además de ofrecer formación especializada y revisiones periódicas de autorizaciones.
Gestión de riesgo multijurisdiccional
Implementar controles sólidos de riesgos transfronterizos genera exigencias operativas complejas en operaciones internacionales. Las instituciones financieras suizas deben analizar la soberanía de datos y otros marcos legales específicos de cada país, desarrollar modelos de servicio adaptados y mantener experiencia especializada para cada jurisdicción. El mandato de monitorear gestores de activos externos, evaluar intermediarios y gestionar filiales extranjeras mientras se cumple con diversos regímenes regulatorios requiere coordinación continua y adaptación constante a requisitos cambiantes.
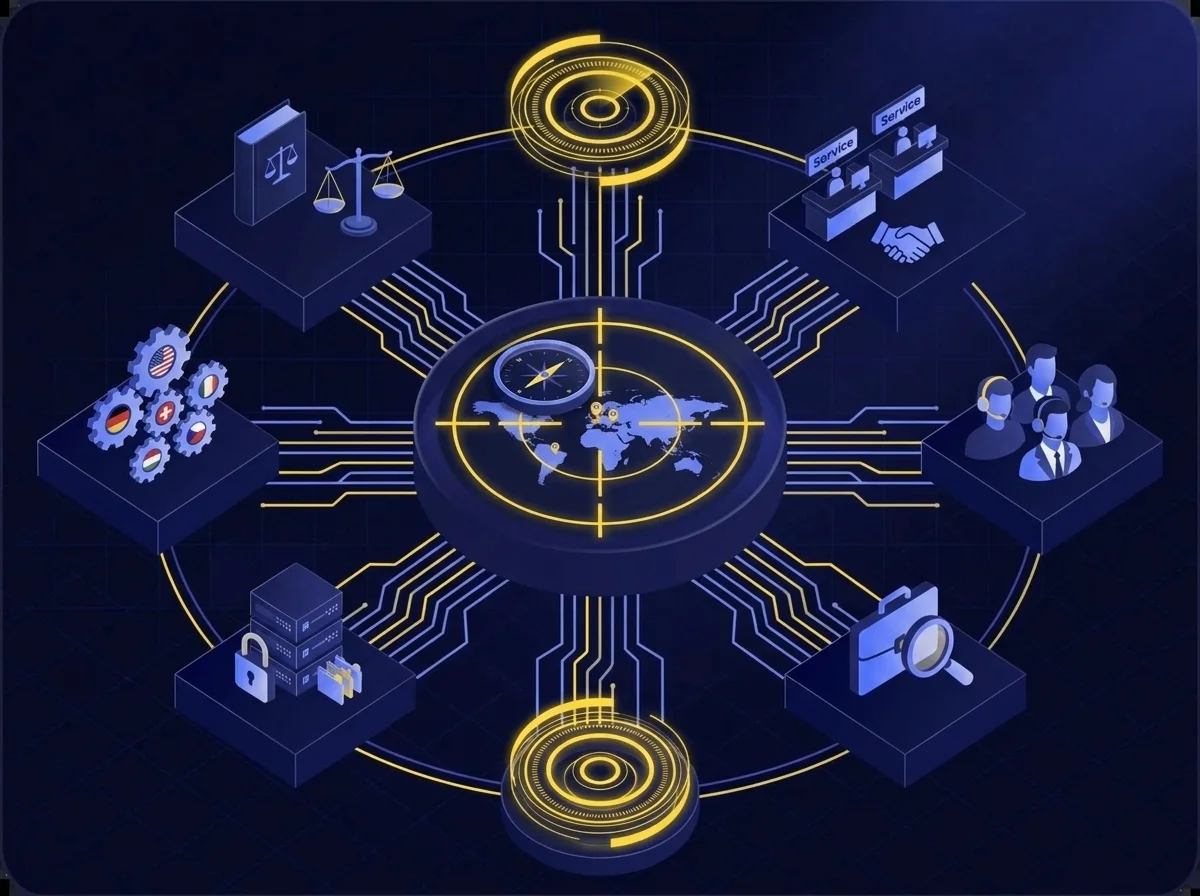
Plataforma esencial de administración de riesgos de Kiteworks
Optimización de la administración de riesgos operativos
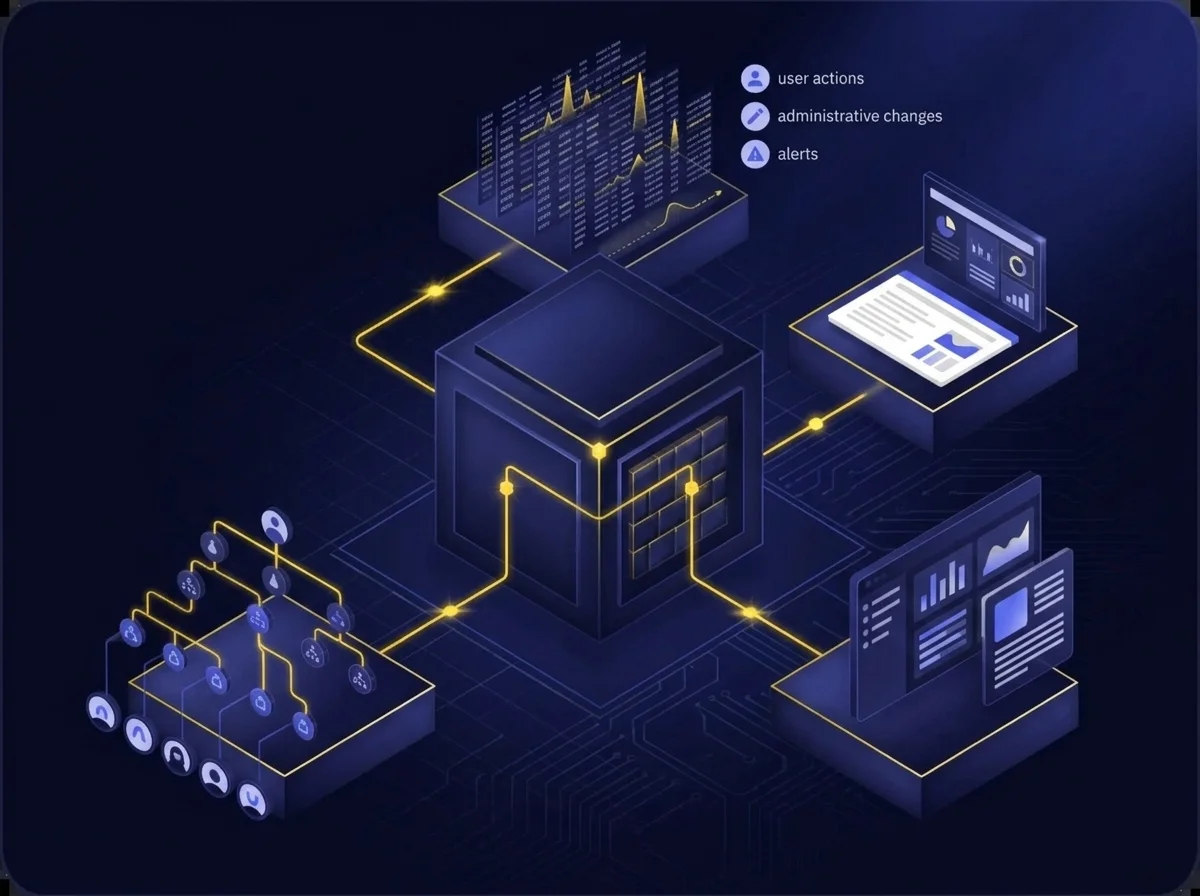
Kiteworks te ayuda a gestionar los retos de riesgo operativo mediante seguimiento granular y controles consolidados. El dispositivo virtual reforzado de la plataforma minimiza las superficies de ataque gracias a firewalls integrados y una arquitectura de confianza cero. Los registros detallados de actividad rastrean acciones de usuarios, anomalías y cambios administrativos, facilitando informes integrales. Los controles de acceso basados en roles y con privilegios mínimos refuerzan las políticas de riesgo, mientras que el sistema de auditoría consolidado simplifica los requisitos de informes para la junta directiva y ejecutivos.
Gestión integrada de seguridad y control
Kiteworks responde a las demandas de gobernanza TIC con su dispositivo virtual reforzado y controles de seguridad multinivel. La plataforma combina registro de actividad en tiempo real, cifrado doble y administración de accesos integral para proteger los activos TIC. Las capacidades de respaldo integradas y los procesos automatizados de recuperación ante desastres garantizan la continuidad del negocio, mientras que los registros de auditoría consolidados agilizan la respuesta ante incidentes. La arquitectura de confianza cero de Kiteworks y los firewalls integrados refuerzan la protección en todos los entornos.
Defensa rápida e informes
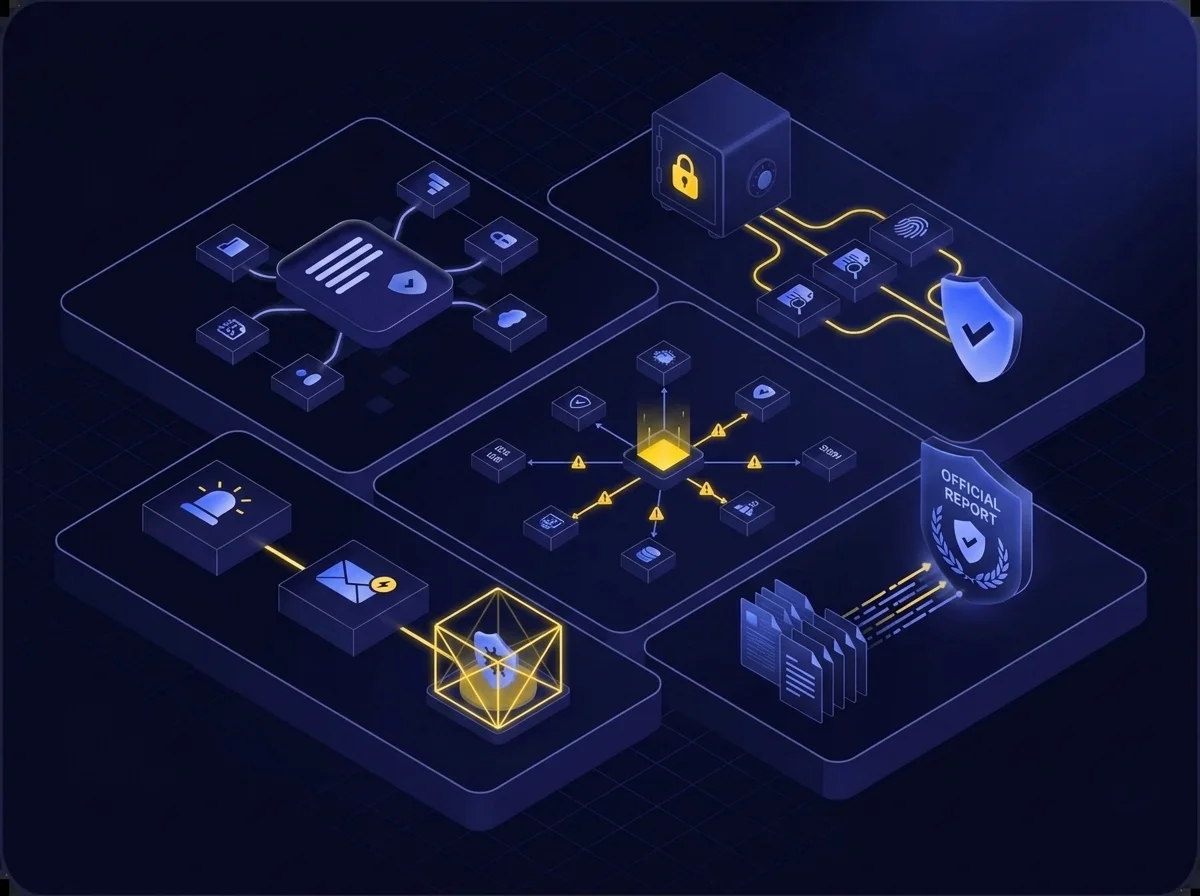
La plataforma facilita la identificación de amenazas con clasificación de activos y monitoreo de la cadena de suministro, protegiendo los datos mediante autenticación robusta, escaneo DLP y cifrado. La detección en tiempo real aprovecha la integración con SIEM, antivirus y capacidades IDS. Las notificaciones automáticas y funciones de cuarentena permiten una respuesta ágil ante incidentes, con datos forenses detallados que respaldan los requisitos de informes rápidos de FINMA.
Protección y control a nivel empresarial
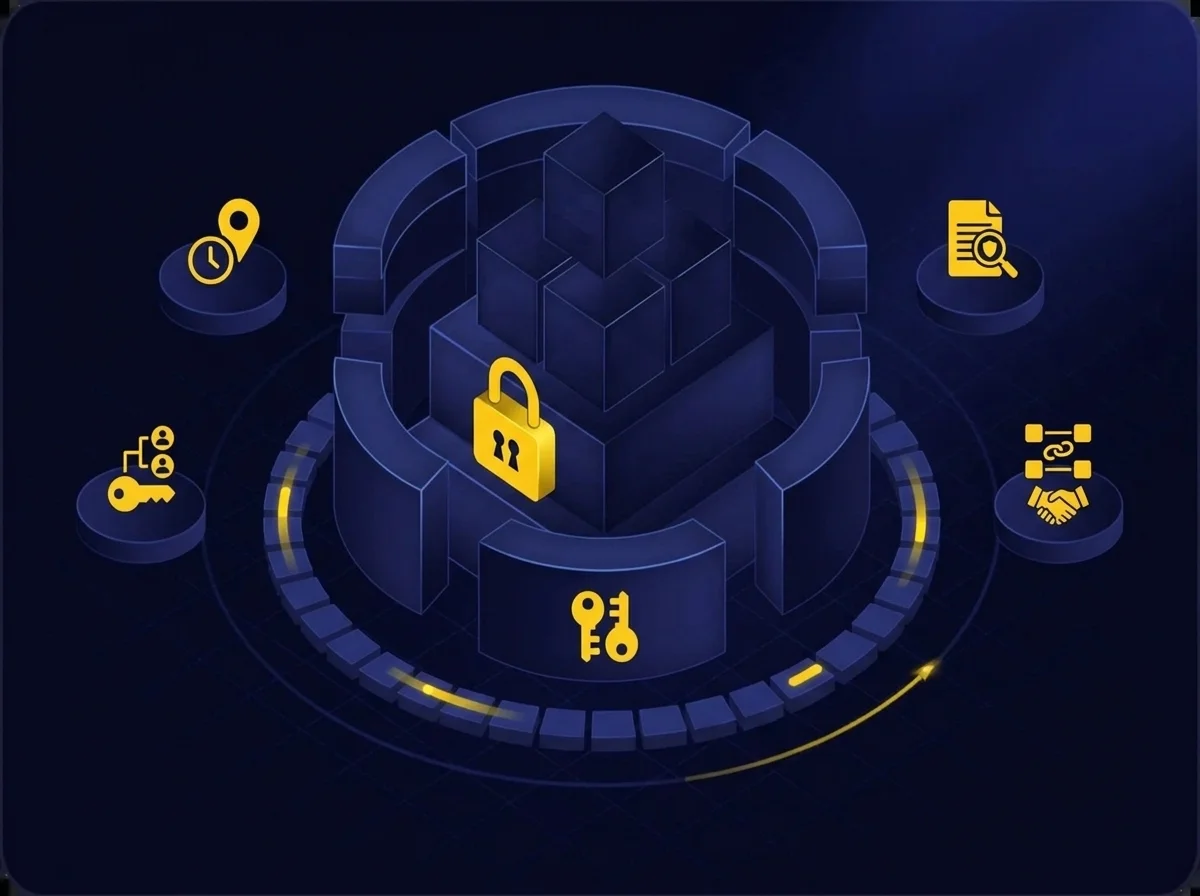
El enfoque multinivel de la plataforma combina clasificación de activos, administración de accesos y escaneo DLP con permisos basados en roles y restricciones por ubicación. El cifrado doble con claves a nivel de archivo y sistema operativo protege los datos críticos, mientras que Enterprise Connect permite la integración segura con sistemas de terceros. Los registros de auditoría en tiempo real rastrean actividades de usuarios y anomalías, facilitando informes rápidos de incidentes y verificación de cumplimiento.
Controles geográficos inteligentes
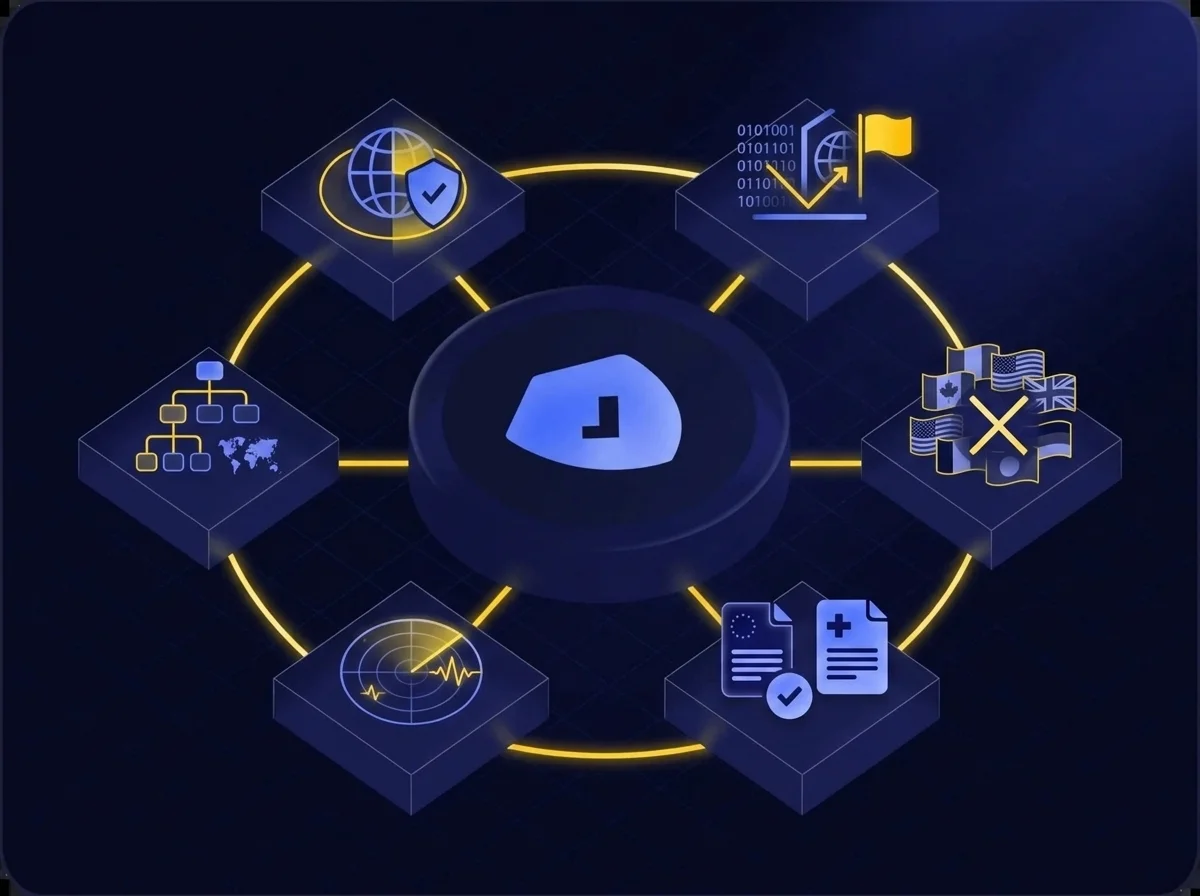
La geolocalización configurable permite el control de acceso por ubicación mediante restricciones de IP y bloqueos específicos por país. Kiteworks garantiza el cumplimiento mediante perfiles de usuario granulares y políticas geográficas a nivel de sistema. El monitoreo en tiempo real se combina con herramientas de informes específicas para GDPR y HIPAA para validar la adhesión regulatoria en distintas jurisdicciones.
FAQs
Swiss banks, securities dealers, financial groups, and conglomerates must comply. The circular establishes operational risk and resilience requirements for protecting critical functions and data across these institutions.
The circular addresses five major areas: operational risk management, ICT governance, cyber risk protection, critical data security, and cross-border service controls. Each requires specific controls, monitoring, and reporting procedures.
Swiss financial institutions must notify FINMA within 24 hours of significant cyber incidents with a preliminary assessment. A detailed report following specific requirements must be submitted within 72 hours, followed by a root cause analysis.
Swiss financial institutions must assess country-specific legal frameworks, implement geographic access controls, monitor external service providers, and maintain heightened data protection for information stored or accessed outside Switzerland.
Swiss financial institutions must classify sensitive data, restrict access through authorization systems, implement continuous monitoring, protect data during development and testing, and maintain strict controls over privileged users and service providers.
Featured Resources
Kiteworks Apoya el Cumplimiento de la Política Nacional de Clasificación de Datos de Qatar
Kiteworks Apoya el Cumplimiento de la Política Nacional de Clasificación de Datos de Qatar
Cómo Kiteworks Apoya el Cumplimiento de Datos NIAS 2.1 de Qatar
Cómo Kiteworks Apoya el Cumplimiento de Datos NIAS 2.1 de Qatar
Apoyando el Cumplimiento de la Ley de Protección de Privacidad de Datos Personales de Catar